
 Reeve
Sicherheitsgrundlagen
Ist Supabase sicher? Ja. Dein Projekt ist eine eigene Frage
Ist Supabase sicher? Die Plattform ist auditiert, verschlüsselt und pentestet. Supabase schreibt selbst auf, wo das aufhört und deine Einstellungen anfangen.
Kurz gesagt
- Ist Supabase sicher? Die Plattform schon: SOC 2 Type 2, ISO 27001, AES-256 im Speicher, TLS auf dem Weg und regelmäßige Penetrationstests.
- Die eigene SOC-2-Dokumentation von Supabase sagt, dass diese Compliance an der Grenze ihres Produkts endet. Deine Tabellen, deine Schlüssel und deine Storage-Buckets liegen auf der anderen Seite.
- Wir haben im August 2026 30.998 Live-Apps gescannt. In 2.096 der 3.680 prüfbaren Apps antwortete eine Tabelle einem Fremden, auf einer Plattform, die genau wie vorgesehen lief.
Jemand hat dir gesagt, Supabase sei nichts für echte Nutzerdaten. Jemand anders hat dir gesagt, es laufe unter der Hälfte der Apps, von denen du dieses Jahr gehört hast. Beide waren sich sicher, und keiner von beiden hatte deine App geöffnet.
Hier ist der Punkt, den ein Guide nach dem anderen falsch macht: "Ist Supabase sicher" und "ist mein Supabase-Projekt sicher" beantworten zwei verschiedene Leute. Supabase beantwortet die erste Frage, und zwar gut. Die zweite gehört dir, ob dir jemand gesagt hat, dass sie übergeben wurde, oder nicht.
Ist Supabase sicher?
Ja. Externe Prüfer haben sich die Plattform angesehen, und ihre Zertifizierungen sind aktenkundig.
Supabase ist SOC 2 Type 2 konform und ISO 27001 zertifiziert. Kundendaten werden im Speicher mit AES-256 und unterwegs mit TLS verschlüsselt. Für Gesundheitsdaten gibt es ein HIPAA-Angebot, das ein Add-on und eine unterschriebene Vereinbarung braucht. Penetrationstests laufen regelmäßig mit externen Fachleuten, und das alles steht auf ihrer Security-Seite.
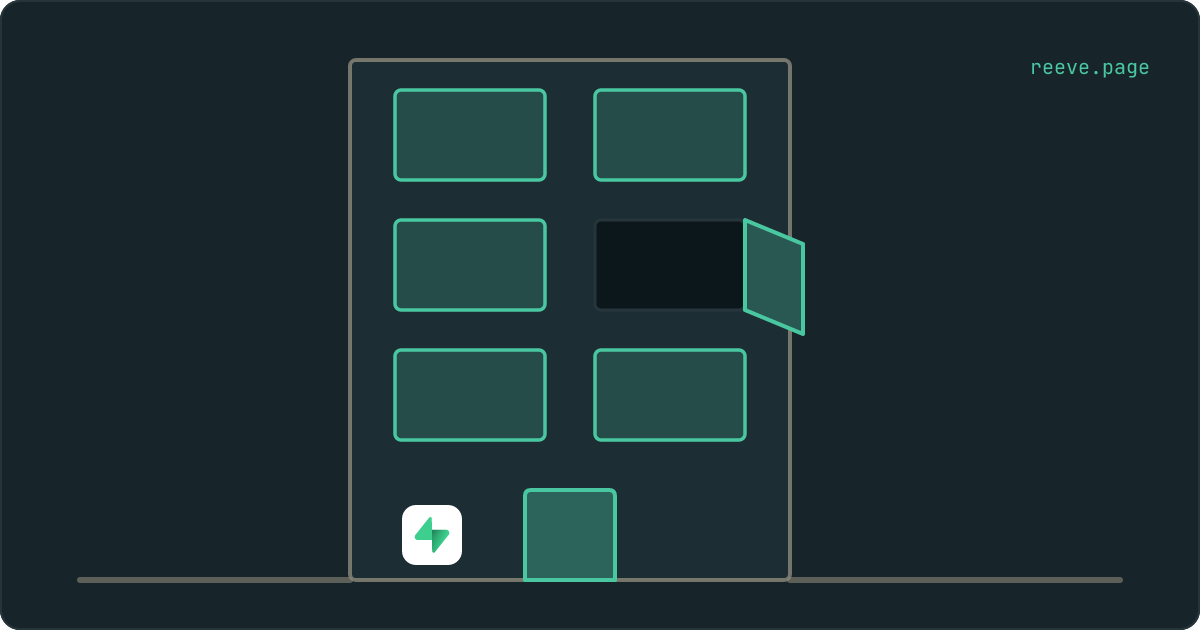
Stell es dir als Gebäude vor. Das Fundament trägt, die Brandschutztüren funktionieren, am Eingang steht ein Wachmann, und an der Wand hängt ein Zertifikat von jemandem, der da war und nachgesehen hat. Genau das kaufst du auch.
Dein Projekt ist eine Wohnung in diesem Gebäude.
Was deckt dieses Zertifikat eigentlich ab?
Das Gebäude. Supabase schreibt die Grenze in einem einzigen Satz auf, in der eigenen SOC-2-Dokumentation:
Die SOC-2-Compliance von Supabase geht nicht auf Umgebungen außerhalb des Supabase-Produkts oder der Kontrolle von Supabase über.
Auf derselben Seite steht, dass Daten auf der Kundenseite dieser Grenze in der Verantwortung des Kunden liegen, und ihr Shared Responsibility Model legt fest, welche Seite welche ist. Supabase betreibt die Infrastruktur, das Betriebssystem, die Postgres-Upgrades und das Monitoring der Plattform. Auf deiner Seite liegen dein Konto und wer darauf Zugriff hat, deine Daten, deine Datenbank-Secrets und API-Schlüssel und Row Level Security, das die Seite dir ausdrücklich immer empfiehlt.
Der letzte Punkt ist dieser ganze Artikel. Row Level Security ist die Regel auf jeder Tabelle, die sagt, wer welche Zeilen lesen darf. Sie bleibt aus, bis jemand sie anschaltet, und angeschaltet wird sie in deinem Projekt, auf einer Seite, die du vielleicht nie geöffnet hast.
Das Zertifikat gilt dem Gebäude. Das Einzige, was die Plattform mit den Wohnungen macht, ist auf die Türen zu zeigen: Der Security Advisor in deinem Dashboard nennt jede Tabelle, bei der die Regel ausgeschaltet ist, und überlässt dir die Entscheidung.
Warum lecken dann so viele Supabase-Apps Daten?
Weil alles auf deiner Seite dieser Grenze einwandfrei weiterläuft, während es sperrangelweit offen steht.
Im August 2026 haben wir 30.998 Live-Apps gescannt, gebaut mit Lovable, Base44, Replit, v0 und Bolt. Bei 3.680 davon konnten wir die Prüfung zu Ende bringen, die eine Datenbank ganz ohne Login fragt, ob sie Zeilen herausgibt. 2.096 sagten bei mindestens einer Tabelle ja. Storage erzählte dieselbe Geschichte aus einem anderen Winkel: von den 27.269 prüfbaren Apps hatten 792 einen Bucket, den ein Fremder auflisten konnte.
Nichts davon war ein Versagen von Supabase. Jede dieser Antworten kam aus einer gepatchten, verschlüsselten Datenbank auf einer zertifizierten Plattform, die genau das tat, was ihr eigenes Projekt ihr aufgetragen hatte. Am Gebäude war alles in Ordnung. Die Türen darin standen offen.
Es passiert wegen der Reihenfolge, in der gebaut wird. Deine App funktioniert ab dem ersten Tag, und sie funktioniert, ob die Regeln geschrieben sind oder nicht, also gibt es keinen Moment, in dem etwas schiefgeht und dich zum Nachsehen bringt. Die vollständige Messung legt dar, wie viel davon wir sehen konnten und wie viel nicht.
Wenn du die Antwort für deine eigene App willst statt für die Plattform: unser kostenloser Scan stellt dieselbe anonyme Anfrage von aussen und zeigt dir, welche deiner Tabellen geantwortet haben. Rund 20 Sekunden, ohne Konto: App scannen.
Ist Supabase produktionsreif?
Ja, und was du dafür tun musst, ist kurz, weil Supabase die lange Hälfte schon erledigt hat.
| Thema | Wer erledigt es | Was das für dich heißt |
|---|---|---|
| Server-Patches, Postgres-Upgrades, Betriebssystem | Supabase | Nichts zu tun |
| Verschlüsselung im Speicher und unterwegs | Supabase | Nichts zu tun |
| Physische Sicherheit, Netzwerksicherheit, Pentests | Supabase | Nichts zu tun |
| Backups deiner Datenbank | Supabase | Täglich im bezahlten Plan, gar nicht im kostenlosen. Sieh nach, welchen du hast |
| Welche Zeilen ein Besucher lesen darf | Du | Eine Row-Level-Security-Policy auf jeder Tabelle mit echten Daten |
| Welcher Schlüssel in deine App gewandert ist | Du | Der publishable Key gehört dorthin. service_role und sb_secret_ nie |
| Welche Dateien ein Fremder auflisten kann | Du | Der public-Schalter an jedem Storage-Bucket, getrennt von deinen Tabellenregeln |
| Wer sich in dein Supabase-Konto einloggen kann | Du | Ein Passwort, das sonst niemand hat, und Zwei-Faktor auf dem Konto |
Jede Zeile in der unteren Hälfte ist eine Einstellung, und jede Einstellung sind ein paar Minuten in einem Dashboard. Die Plattform kommt produktionsreif an. Die Konfiguration kommt in dem Zustand an, in dem dein Builder sie hinterlassen hat.
Wie prüfe ich mein eigenes Projekt?
Drei Stellen, und für keine davon musst du eine Zeile SQL lesen.
Öffne den Security Advisor in deinem Supabase-Dashboard. Er listet jede Tabelle mit ausgeschalteter Row Level Security auf, die deutlichste Fassung dieses Problems, und Supabase ist gut darin, das zu melden. Ein Projekt mit leerer Liste hat die erste Frage geklärt.
Dann lies die Policy auf jeder Tabelle, in der Menschen stehen. Der Advisor kann nicht entscheiden, ob eine erlaubende Policy Absicht war, denn bei einem Produktkatalog wäre sie richtig. Eine Tabelle kann den Schalter an haben, eine gültige Policy und ein grünes Häkchen im Dashboard, und trotzdem ihre Zeilen an jeden herausgeben, der fragt; die vier Zustände, in denen eine Tabelle sein kann zeigen, wie du deinen erkennst.
Dann sieh dir Storage an. Buckets haben eigene Einstellungen, und deine Tabellenregeln reichen nicht dorthin, also sagt eine dichte Datenbank nichts über die Dateien, die deine Nutzer hochgeladen haben.
Es gibt eine vierte Frage, die das Dashboard nicht beantworten kann: welcher Schlüssel tatsächlich in deine App gewandert ist. Die Einstellungsseite listet die Schlüssel auf, die dein Projekt hat, und nur deine App hält fest, welcher davon hineingekommen ist. Den Schlüssel auf deiner eigenen Live-Seite zu lesen ist eine Sache von zwei Minuten, oder unser kostenloser Scan liest ihn für dich, zusammen mit allem oben: App scannen.
Was jetzt zu tun ist
Was zu tun ist
- Hör auf zu fragen, ob Supabase sicher ist. Ist es, mit einem SOC-2-Type-2-Bericht, ISO 27001, AES-256-Verschlüsselung im Speicher und regelmäßigen Penetrationstests hinter der Aussage.
- Lies die Grenze in ihren eigenen Worten. Die Compliance deckt das Supabase-Produkt ab, und deine Row-Level-Security-Regeln, Schlüssel und Buckets liegen auf deiner Seite.
- Öffne zuerst den Security Advisor. Er kostet eine Minute und beantwortet die deutlichste Fassung der Frage.
- Lies die Policy auf jeder Tabelle, in der Menschen stehen, denn eine erlaubende Policy sieht im Dashboard wie eine geschützte Tabelle aus.
- Prüfe Storage getrennt von deinen Tabellen. Die beiden haben unterschiedliche Einstellungen, und eine strenge Datenbank sagt nichts über deine Dateien.
Wenn du das Ganze lieber als Liste durchgehst: die 10-Minuten-Sicherheitscheckliste deckt das zusammen mit den anderen Einstellungen ab, die in einer frisch gestarteten App zugemacht gehören, und es gibt eine Erklärung in einfacher Sprache für Supabase-Apps.
Diese Liste durchzugehen ist ein Abend, und die Antwort, die du bekommst, stimmt an dem Abend, an dem du es tust. Sie richtig zu halten ist der Teil, der nicht in einen Abend passt, und dafür haben wir Reeve Care gebaut: es lässt dieselben Prüfungen nach Plan auf deiner App laufen und mailt dir, wenn eine davon anders zu antworten beginnt. Was es beobachtet und was es kostet.
Reeve hält eine Kopie deiner Supabase-Datenbank
Außerhalb des Kontos, aus dem sie stammt, nach Plan und geprüft, bevor sie zählt. Das Erste von diesen dreien können die eigenen Backups von Supabase nicht für dich tun.
Supabase legt im bezahlten Plan täglich eine Kopie an und im kostenlosen gar keine, und so oder so liegt diese Kopie in dem Projekt, aus dem sie stammt. Für den Nachmittag, an dem du deine eigenen Daten zerlegst, ist sie genau richtig. An dem Tag, an dem das Konto selbst das Problem ist, liegt sie außer Reichweite: eine ausgefallene Zahlung, eine Löschung, ein Login, in das niemand mehr hineinkommt.
Reeve Care hält eine Kopie woanders. Angelegt nach dem Plan, den dein Tarif vorgibt, verschlüsselt, bevor sie die Maschine verlässt, auf der sie entstand, und zurückgelesen und geprüft, bevor wir sie überhaupt als Backup zählen, damit das Datum in deinem Dashboard das Datum ist, an dem eine Kopie nachweislich existierte, und nicht das Datum, an dem ein Job gestartet ist. Sie umfasst deine Supabase-Datenbank und die Dateien, die deine Nutzer hochgeladen haben, sobald du sie verbindest.
Ein Restore erledigt drei Dinge rund um das Zurückspielen selbst. Es prüft, ob die Kopie noch zu deiner Datenbank passt, bevor es eine einzige Zeile zurückschreibt, es legt zuerst einen Sicherheitsschnappschuss von dem an, was gerade da ist, und es weist danach nach, dass die Datenbank beschreibbar ist, indem es hineinschreibt, denn ein Restore, der dich nur lesend zurücklässt, ist nicht fertig. Du kannst jede Kopie, die wir halten, auch einfach herunterladen und damit gehen.
Jede Prüfung auf dieser Seite sagt dir, wo deine App heute steht. Die Backups sind für den Tag, an dem schon etwas schiefgegangen ist. Was Reeve auf Supabase sichert, wie oft, und was ein Restore macht.
FAQ
Ist Supabase sicher genug für echte Kundendaten?
Ja. Supabase ist SOC 2 Type 2 konform und ISO 27001 zertifiziert, verschlüsselt Kundendaten im Speicher mit AES-256 und unterwegs mit TLS und lässt regelmäßig Penetrationstests laufen. Was das nicht beantwortet: ob die Regeln in deinem eigenen Projekt einen Fremden deine Tabellen lesen lassen. Diese Einstellung gehört zu deinem Projekt und nicht zur Plattform.
Ist Supabase SOC 2 konform?
Ja, SOC 2 Type 2. Enterprise- und Team-Kunden können den Bericht über ihr Dashboard anfordern. Der Geltungsbereich ist das Supabase-Produkt selbst: die Infrastruktur, die Kontrollen, das Monitoring.
Deckt der SOC-2-Bericht von Supabase meine App ab?
Nein, und Supabase schreibt das selbst. In der SOC-2-Dokumentation steht, dass die Compliance nicht auf Umgebungen außerhalb des Supabase-Produkts oder der Kontrolle von Supabase übergeht, und dass Daten auf der Kundenseite dieser Grenze in der Verantwortung des Kunden liegen. Deine Row-Level-Security-Regeln, deine API-Schlüssel und deine Storage-Einstellungen liegen alle auf deiner Seite.
Ist Supabase produktionsreif?
Ja, und die Arbeit auf deiner Seite ist kurz. Schalte Row Level Security für jede Tabelle mit echten Daten an und schreibe eine Policy, die eine Bedingung nennt, halte den geheimen Schlüssel aus allem heraus, was deine Besucher herunterladen, und sieh nach, welche Storage-Buckets auf public stehen. Diese drei Einstellungen entscheiden, ob ein Fremder an deine Daten kommt, und mit ihnen fangen wir an, wenn wir eine App scannen.
Ist Supabase HIPAA-konform?
Supabase bietet HIPAA-Konformität an, und sie kommt nicht automatisch. Sie braucht das HIPAA-Add-on und ein unterschriebenes Business Associate Agreement, und die Dokumentation sagt ausdrücklich, dass SOC 2 kein Ersatz dafür ist. Für geschützte Gesundheitsdaten gelten außerdem Regeln, wo sie liegen dürfen, unter anderem die Anweisung, sie nicht in öffentliche Storage-Buckets zu legen.
Ist Supabase sicherer als ein eigenes Backend?
Bei den Teilen, die Supabase übernimmt, mit ziemlicher Sicherheit. Server-Patches, Datenbank-Upgrades, Verschlüsselung im Speicher, Netzwerksicherheit und ein auditiertes Zugriffsregime macht kaum ein Solo-Gründer genauso gründlich. Die Teile, die dir bleiben, sind so oder so dieselben, und bei einem eigenen Backend kommt einer dazu: der Code zwischen deiner App und deiner Datenbank.