
 Reeve
Sicherheit, verständlich erklärt
Kurze Beiträge darüber, was in KI-gebauten Apps wirklich schiefgeht, und was dagegen hilft.
Seite 2 von 5
Warum du dein Supabase-Backup nicht herunterladen kannst
Dein Supabase-Backup kannst du auf aktuellen Projekten nicht herunterladen, weil die Tageskopie physisch ist. Wie du es prüfst und selbst eine Kopie hältst.
Supabase "permission denied for table": der fehlende Grant
Ab 30. Oktober antwortet eine neue Supabase-Tabelle mit "permission denied for table", bis du Zugriff erteilst. Der Grant aus der E-Mail ist die halbe Lösung.
Ist ein offener API-Endpunkt ein Sicherheitsproblem? Sieh ins JSON
Dein Scan hat einen offenen API-Endpunkt gemeldet. Ob das zählt, hängt davon ab, was zurückkam, und die meisten hier gehörten der Plattform.
Lovable Security Scan: das Eine, was er nicht beweist
Lovable Security Scan: was Quick Scan und Deep Scan prüfen, wann welcher läuft, und das Eine, was kein Scan von innen beweisen kann.
Warum in deinem Supabase-Dump keine Nutzer stehen
Führe supabase db dump allein aus und du bekommst die Form deiner Datenbank und keine einzige Zeile, und das auth-Schema mit deinen Nutzern fehlt ganz.
Domain abgelaufen, Website offline: was jetzt passiert
Deine Domain ist abgelaufen und deine Website ist offline. Welche Frist jetzt läuft, warum das Zertifikat das kleinere Problem ist, und wie du beides prüfst.
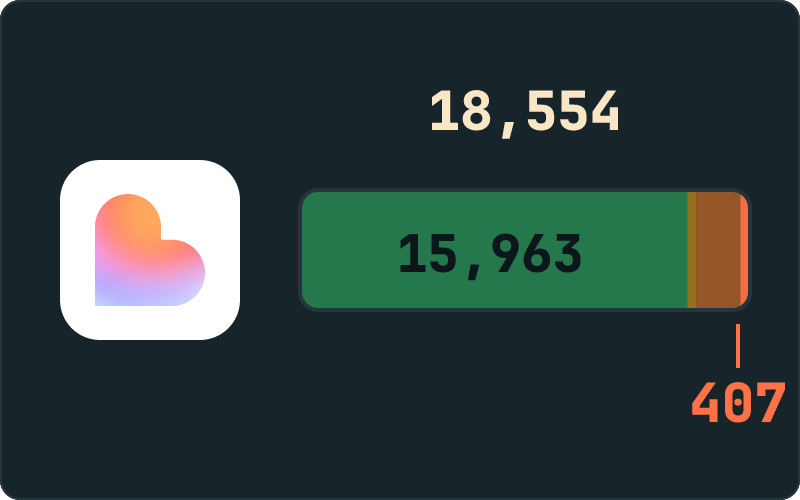
Ist Lovable sicher? Was 18.554 echte Lovable-Apps zeigten
Ist Lovable sicher? Wir haben 18.554 laufende Lovable-Apps mit neun Checks geprüft. Die Plattform war die sauberste von fünf. Die Funde saßen in den Apps.
Die Sicherheits-Checkliste für Vibe-Coding, in neun Prüfungen
Eine Sicherheits-Checkliste für Vibe-Coding mit neun Punkten, die jeder von außen an deiner Live-App nachprüfen kann, jeder mit einem Test in einer Zeile.
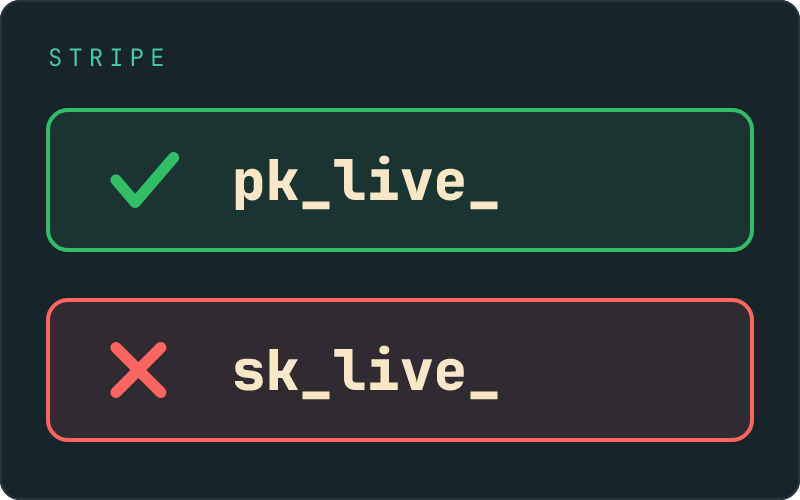
Ein geheimer Stripe-Schlüssel im Frontend kann Geld bewegen
Ein geheimer Stripe-Schlüssel im Frontend kann erstatten, abbuchen und jeden Kundendatensatz lesen, den du hast. Dein pk_live_-Schlüssel gehört dorthin.
Vite-Env-Variablen offengelegt: der Präfix heißt veröffentlichen
Vite-Env-Variablen offengelegt: Deine App hat getan, was der Präfix verlangt. VITE_ und NEXT_PUBLIC_ heißen veröffentlichen, und die KI kannte den Preis nie.
Base44-Sicherheit: was ein Scan meldet und was du ändern kannst
Base44-Sicherheit auf 5.438 gescannten Apps: Drei Befunde auf fast jeder gehören der Plattform, die Source Map ist das Base44-Badge, und deine Liste ist kurz.
Ist Cursor AI sicher? Editor, Code und die App, die du veröffentlichst
Ist Cursor AI sicher? Drei Fragen in einer Suche: was Cursor behält, was sein Code falsch macht und ob deine veröffentlichte App offen steht.
Ist Replit sicher? Was wir in 3.042 Replit-Apps gefunden haben
Ist Replit sicher? Wir haben 3.042 laufende Replit-Apps mit neun externen Checks geprüft. Die Funde saßen in der veröffentlichten App, nicht im Hosting.
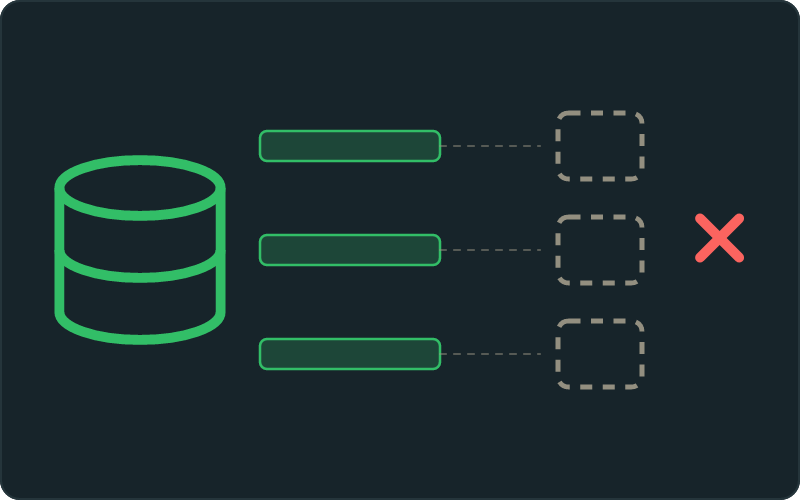
Supabase Storage Backup: deine Datenbankkopie hat keine Dateien
Ein Supabase Storage Backup ist eine eigene Aufgabe. Datenbank-Backups enthalten die Liste deiner Dateien und keine davon, also bleibt jeder Upload kaputt.
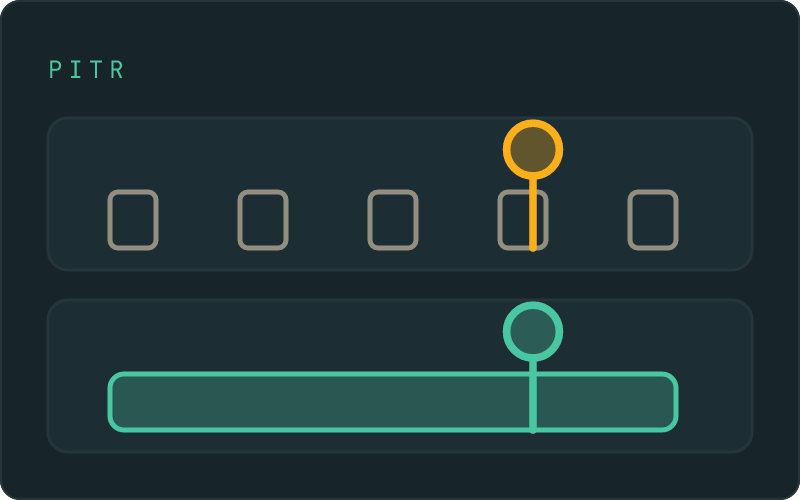
Supabase Point-in-Time Recovery: Kosten und Grenzen
Supabase Point-in-Time Recovery spult deine Datenbank auf jede Sekunde der letzten Woche zurück. $100 im Monat zusätzlich zu Pro, und nur die Datenbank.
Alles hier schreibt ein Sicherheitsexperte, und es richtet sich an die Person, die auf Veröffentlichen gedrückt hat.
Vlad Tkachenko