
 Reeve
Basi della sicurezza
ERR_TOO_MANY_REDIRECTS sul tuo dominio dietro Cloudflare
ERR_TOO_MANY_REDIRECTS con Cloudflare davanti al tuo sito: perché nasce il loop e la correzione che tiene cifrati gli accessi dei tuoi utenti.
In breve
- ERR_TOO_MANY_REDIRECTS vuol dire che Chrome è stato mandato da un indirizzo all'altro 20 volte per una sola pagina e si è arreso. Dietro Cloudflare, una causa comune è l'impostazione Flexible insieme a un host che manda l'HTTP semplice su HTTPS.
- Chrome ti suggerisce di cancellare i cookie. Questo chiude un loop che si porta dietro un solo browser. Un loop nelle tue impostazioni di Cloudflare raggiunge ogni visitatore, qualunque cosa ci sia nei suoi cookie.
- Cloudflare offre due correzioni per un loop di Flexible. Togliere il reindirizzamento HTTPS del tuo host fa caricare la pagina e lascia in chiaro il tratto tra Cloudflare e il tuo host. Usa Full (strict), o metti il record su DNS only.
Hai messo il tuo dominio dietro Cloudflare, o lì hai cambiato un'impostazione, e
adesso la tua app si apre su una pagina grigia. "This page isn't working", dice,
oppure lo stesso messaggio nella tua lingua, poi "yourapp.com redirected you too
many times.", e in fondo un codice: ERR_TOO_MANY_REDIRECTS. Chrome dà un solo
suggerimento: "Try deleting your cookies." Li cancelli, ricarichi, e la pagina è
ancora lì, per te e per il cliente che ti ha mandato lo screenshot.
La pagina di risoluzione dei problemi di Cloudflare indica due correzioni per il loop che la sua impostazione Flexible provoca, ed entrambe riportano la pagina. Una delle due lascia anche viaggiare in chiaro, per un tratto del percorso, ogni password che i tuoi visitatori digitano. È la più rapida, ed è per questo che conviene conoscerla prima di ricorrerci.
Immagina Cloudflare come la reception davanti al tuo ufficio. I visitatori entrano dalla porta principale, che è HTTPS: il lucchetto nella barra degli indirizzi, una connessione che nessuno lungo la strada può leggere. La reception porta poi ogni richiesta fino al tuo ufficio, cioè il tuo host (Lovable, Vercel, Netlify, ovunque l'app giri davvero). La strada che la reception fa per arrivarci è un'impostazione di Cloudflare, e quella parte del tragitto il visitatore non la vede mai.
Che cosa vuol dire ERR_TOO_MANY_REDIRECTS?
Vuol dire che il browser è stato mandato da un indirizzo all'altro così tante volte che ha smesso di provarci. Chrome si ferma a 20.
Un reindirizzamento è una risposta che dice "non qui, vai a questo
indirizzo", e il browser la segue senza chiederti niente. Il codice sorgente di
Chrome limita la catena a 20 per pagina e cita, accanto al numero, lo standard
Fetch del web, secondo cui va restituito un errore di rete quando il conteggio
dei reindirizzamenti arriva a venti. Quello che vedi allora è "This page isn't
working", il nome del tuo sito con "redirected you too many times." e
ERR_TOO_MANY_REDIRECTS in fondo. La pagina di Cloudflare su questo errore ne
riporta una seconda formulazione che potresti incontrare: "The page isn't
redirecting properly".
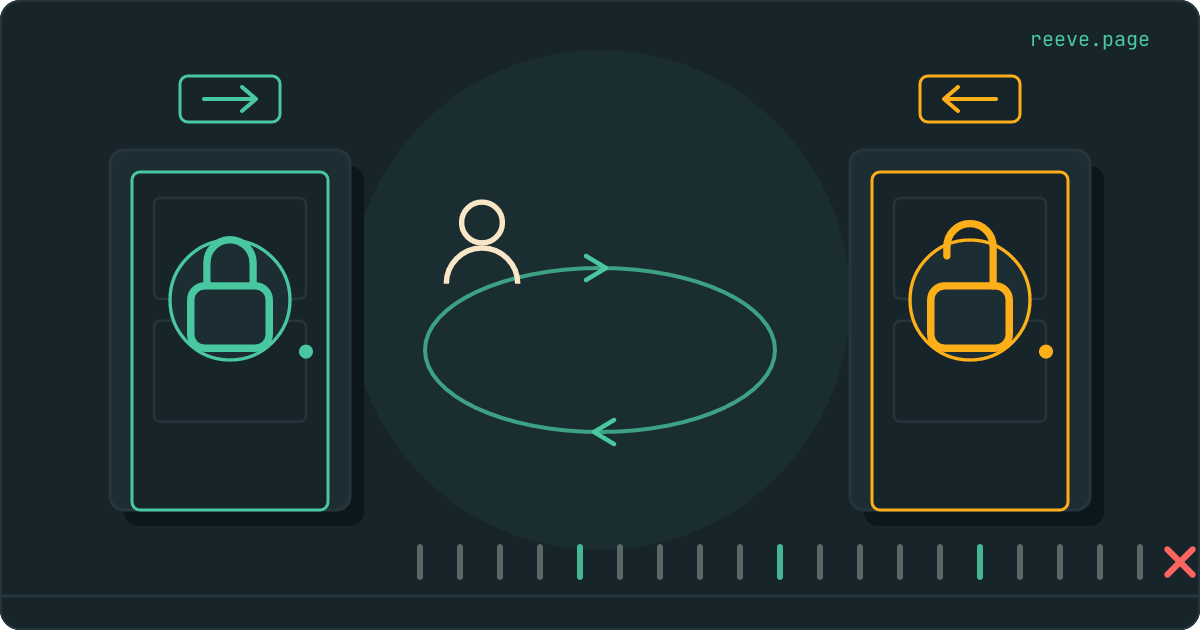
Il titolo merita una lettura. Quando Chrome non riceve proprio nulla dal tuo indirizzo, al suo posto mostra "This site can't be reached". Qui invece il browser ha raggiunto il tuo sito, venti volte di fila, e ogni risposta lo ha mandato altrove. Nell'edificio, il visitatore è stato accompagnato avanti e indietro tra due porte finché il browser non ha smesso di contare.
Cancellare i cookie risolve il problema?
Solo se il loop vive in un singolo browser. Un loop nelle tue impostazioni raggiunge ogni visitatore, e i suoi cookie non c'entrano.
Un cookie è un piccolo biglietto che la tua app lascia nel browser di un visitatore, come quello che tiene qualcuno connesso. La pagina di Chrome per questo errore aggiunge "Try deleting your cookies", e Firefox scrive che il problema a volte dipende da cookie disattivati o rifiutati. Sono entrambi scritti per chi ha l'errore davanti. Quando il sito è tuo, la prima domanda è se lo vedono tutti.
Provalo dove i tuoi cookie non arrivano:
- Apri il tuo sito in una finestra privata. Parte senza nessuno dei cookie della tua finestra normale.
- Aprilo sul telefono con i dati mobili, fuori dal tuo Wi-Fi.
- Se girano in tondo entrambi, la causa sta nelle tue impostazioni, e il resto di questo articolo spiega dove.
Perché la modalità Flexible di Cloudflare crea un loop di reindirizzamento?
Perché in Flexible Cloudflare va a prendere le tue pagine dal tuo host in HTTP semplice, e un host che pretende HTTPS risponde all'HTTP semplice con un reindirizzamento a HTTPS.
Quando un record nel DNS di Cloudflare ha la nuvola arancione accesa (Proxied), i visitatori si collegano a Cloudflare, e Cloudflare apre una seconda connessione verso il tuo host. È la modalità di crittografia SSL/TLS di Cloudflare a decidere come avviene questa seconda connessione. Secondo Cloudflare, Flexible consente HTTPS tra il tuo visitatore e Cloudflare, ma tutte le connessioni tra Cloudflare e l'origine passano in HTTP. L'origine è il tuo host.
Torniamo all'edificio. La reception porta su ogni richiesta dalla scala di servizio, che è l'HTTP semplice. Il tuo ufficio ha una regola: chi arriva dalla scala di servizio viene rimandato a fare il giro fino alla porta principale. Il visitatore era già entrato da lì, quindi la reception lo riporta su dalla scala di servizio. La guida di Vercel su come usare Cloudflare davanti a Vercel descrive proprio questo: la modalità Flexible può causare un loop di reindirizzamento, Cloudflare si collega a Vercel in HTTP, Vercel reindirizza a HTTPS, e il ciclo si ripete.
La pagina di Cloudflare su Flexible lo mette in un riquadro di avvertenza: se la tua origine impone HTTPS reindirizzando in automatico le richieste HTTP su HTTPS, non usare Flexible, perché si crea un loop di reindirizzamento che rende il tuo sito irraggiungibile.
Quali altre impostazioni di Cloudflare creano un loop?
Altre quattro, tutte dalla stessa pagina della documentazione di Cloudflare. In ogni riga, due parti mandano il visitatore in direzioni opposte.
| Impostazione in Cloudflare | Va in loop quando | La correzione di Cloudflare |
|---|---|---|
| Modalità di crittografia Full o Full (strict) | il tuo host manda le richieste HTTPS su HTTP | Togliere quel reindirizzamento dal tuo host |
Always Use HTTPS, che manda ogni richiesta http su https | il tuo host manda le richieste HTTPS su HTTP | Togliere quel reindirizzamento, o disattivare Always Use HTTPS |
| HSTS, un header che dice ai browser di usare solo HTTPS | il tuo host manda le richieste HTTPS su HTTP, o la modalità è su Off | Togliere il reindirizzamento e scegliere una modalità sopra Off, o disattivare HSTS |
| Redirect Rules e Page Rules | due regole si rimandano i visitatori a vicenda | Rivedere le regole finché nessuna ne contraddice un'altra |
L'ultima riga è quella in cui possono entrare le impostazioni del tuo builder.
Lovable manda ogni dominio collegato a un progetto verso quello che hai segnato
come principale. Mettiamo che yourapp.com sia il principale e che una regola di
Cloudflare mandi yourapp.com su www.yourapp.com. Lovable rimanda indietro il
visitatore, la regola lo rimanda avanti, e il browser conta fino a 20.
Quale correzione tiene cifrati gli accessi dei tuoi visitatori?
Full (strict), oppure togliere Cloudflare dal percorso con DNS only. L'altra correzione di Cloudflare per un loop di Flexible fa caricare la pagina e lascia il secondo tratto in HTTP semplice.
La pagina di risoluzione dei problemi le nomina entrambe: o togliere i reindirizzamenti HTTPS dal server di origine, o portare la modalità di crittografia SSL/TLS a Full o superiore. La prima sembra più rapida, perché su Cloudflare non cambia niente. Nell'edificio, toglie la regola dalla porta del tuo ufficio così la scala di servizio funziona, e tutto quello che si dice sulla scala si può sentire: l'email e la password di un modulo di accesso, e la pagina che torna indietro con l'account di qualcuno sopra. Cloudflare descrive Flexible come una modalità che rende il tuo sito solo parzialmente sicuro, e consiglia alle applicazioni con informazioni sensibili, dati personali o accessi degli utenti, di usare invece Full o Full (strict).
I tuoi visitatori non se ne accorgono: il lucchetto nella loro barra degli indirizzi riguarda solo la porta principale.
Full cifra il secondo tratto senza controllare chi risponde dall'altra parte. Secondo la pagina di Cloudflare su questa modalità, il certificato presentato dall'origine non viene convalidato in alcun modo, e senza Full (strict) un malintenzionato potrebbe in teoria dirottare la connessione e presentare un certificato suo. Un certificato è il documento d'identità che il tuo host mostra per provare quale sito è. Full (strict) controlla quel documento: non scaduto, emesso da un'autorità pubblicamente riconosciuta o dalla Origin CA di Cloudflare, e intestato al tuo dominio. Il consiglio di Cloudflare è scegliere Full (strict) ogni volta che si può.
| Cosa imposti | Tra Cloudflare e il tuo host |
|---|---|
| Flexible, con il reindirizzamento HTTPS del tuo host tolto | HTTP semplice |
| Full | Cifrato, e il certificato del tuo host non viene controllato |
| Full (strict) | Cifrato, e il certificato del tuo host viene controllato |
| DNS only (nuvola grigia) | Nessun secondo tratto: i visitatori si collegano direttamente al tuo host con il suo HTTPS |
Come si risolve ERR_TOO_MANY_REDIRECTS su Lovable o Vercel?
Metti i record su DNS only, come descrivono sia Lovable sia Vercel, oppure tieni il proxy e imposta la modalità di crittografia su Full (strict).
- Guarda quale configurazione hai. In Cloudflare, apri i record DNS del tuo dominio. Lo stato del proxy accanto a ogni record è una nuvola arancione (Proxied) o grigia (DNS only). Poi apri la pagina di panoramica SSL/TLS per la modalità di crittografia.
- Per togliere Cloudflare dal percorso, metti su DNS only i record che il tuo host ti ha dato. Secondo la guida di Vercel puoi tenere Cloudflare come provider DNS senza attivare il suo reverse proxy, dopo aver verificato che Vercel presenti un certificato pubblicamente attendibile per il nome host. Lovable installa un certificato per ogni dominio personalizzato che collega, e la sua risposta agli errori di Cloudflare su un dominio Lovable è proprio questo passaggio: DNS only (nuvola grigia) al posto di Proxied (nuvola arancione).
- Per tenere Cloudflare davanti, scegli Full (strict) in quella pagina di panoramica. A seconda dell'account, la pagina può offrire Automatic SSL/TLS, che sceglie una modalità testando il tuo host, accanto a Custom SSL/TLS, dove la scegli tu. La guida di Vercel chiede Full (strict). Su Lovable, la strada con il proxy è l'opzione Uses Cloudflare or similar proxy quando colleghi il dominio, e la documentazione di Lovable precisa che Lovable non configura, non convalida e non controlla il tuo CDN o proxy, quindi la modalità la imposti tu. Se il tuo host non ha un certificato valido per il nome, i visitatori possono trovarsi l'errore 526 di Cloudflare al posto della tua pagina.
- Cerca una regola che punti dall'altra parte. Nelle Redirect Rules e nelle
Page Rules di Cloudflare, trova tutto quello che sposta i visitatori tra
wwwe il dominio senzawwwin senso contrario all'impostazione del tuo host. - Prova di nuovo in una finestra privata e con i dati mobili.
Quando il tuo sito torna a caricarsi, la nostra scansione gratuita lo legge da fuori, come fa il browser di un visitatore, e ti dice la data di scadenza del tuo certificato e se il tuo sito invia HSTS. Ci vogliono circa 20 secondi e non serve un account: scansiona la tua app.
Tenerlo d'occhio dopo la correzione
Le impostazioni di Cloudflare cambiano senza un deploy, quindi il controllo da ripetere riguarda ciò che il tuo sito invia visto da fuori.
La scansione gratuita legge il tuo sito online come fa il browser di un visitatore.
- Ti dice la data di scadenza del tuo certificato e gli header di sicurezza che il tuo sito invia, HSTS compreso.
- Non c'è un account da creare né niente da installare.
Scansiona la tua app gratis in 20 secondi
Reeve Monitor ripete quel controllo di sicurezza ogni ora e ti avvisa quando il tuo voto scende.
- L'avviso indica il tuo voto prima e dopo.
- Ti avvisa prima che il tuo certificato SSL scada.
- Gli avvisi arrivano per email, Telegram, Slack o webhook.
Cosa fare adesso
Cosa fare
- Leggi il titolo prima di cambiare qualsiasi cosa. "This page isn't working" con
ERR_TOO_MANY_REDIRECTSvuol dire che il tuo sito ha risposto e ha continuato a mandare il browser altrove. - Apri il sito in una finestra privata e con i dati mobili. Se gira in tondo anche lì, cancellare i cookie non lo risolverà.
- In Cloudflare, controlla lo stato del proxy dei tuoi record e la modalità di crittografia SSL/TLS.
- Metti i record su DNS only, oppure tieni il proxy e scegli Full (strict).
- Lascia al suo posto il reindirizzamento HTTPS del tuo host. Toglierlo chiude un loop di Flexible facendo viaggiare in HTTP semplice gli accessi dei tuoi visitatori.
- Cerca una regola di reindirizzamento di Cloudflare che contraddica il reindirizzamento del tuo host tra
wwwe il dominio senzawww.
Se ora il browser ti avvisa di un problema di certificato, leggi le tre cause oltre alla scadenza: un proxy davanti al tuo host è una di queste.
FAQ
Che cosa vuol dire ERR_TOO_MANY_REDIRECTS?
Il tuo sito ha risposto più e più volte "vai piuttosto a quest'altro indirizzo", e Chrome ha smesso di seguirlo dopo 20 di queste risposte per una stessa pagina. Il titolo mostrato è "This page isn't working", con sotto il nome del tuo sito e "redirected you too many times.". Il tuo sito quindi è stato raggiunto, e ogni risposta ha mandato il browser altrove.
Cancellare i cookie risolve "redirected you too many times"?
Solo se il loop vive in un singolo browser, il caso per cui è scritto il suggerimento di Chrome. Apri il tuo sito in una finestra privata e con i dati mobili. Se gira in tondo anche lì, la causa sta nelle tue impostazioni, su Cloudflare o in una regola di reindirizzamento, e cancellare i cookie non cambia nulla.
Perché il mio sito ha iniziato a girare in tondo quando ho attivato Cloudflare?
Con la nuvola arancione, Cloudflare si collega al tuo host per ogni visitatore. In modalità Flexible lo fa in HTTP semplice, e un host che serve solo HTTPS risponde con un reindirizzamento a HTTPS. Il visitatore era già arrivato in HTTPS, Cloudflare richiede di nuovo in HTTP, e i due continuano a mandare il browser in giro.
La modalità SSL Flexible di Cloudflare è sicura?
Cifra solo la connessione tra il tuo visitatore e Cloudflare. La documentazione stessa di Cloudflare dice che Flexible rende il tuo sito solo parzialmente sicuro, e chiede ai siti con dati personali o accessi degli utenti di usare Full o Full (strict). Dei due, solo Full (strict) controlla il certificato che presenta il tuo host.
Per un'app Lovable o Vercel conviene DNS only o Full (strict)?
Funzionano entrambi. DNS only toglie Cloudflare dal percorso, e sia Lovable sia Vercel descrivono questa strada; Vercel ti chiede di verificare prima che mostri un certificato attendibile per il dominio. Full (strict) tiene Cloudflare davanti e richiede che il tuo host presenti un certificato valido per il nome, ed è proprio quello che chiede la guida di Vercel.