
 Reeve
Sicurezza, spiegata semplice
Articoli brevi su ciò che va davvero storto nelle app create con l'IA, e cosa farci.
Pagina 2 di 5
Perché non puoi scaricare il tuo backup di Supabase
Non puoi scaricare il tuo backup di Supabase su un progetto recente, perché la copia giornaliera è uno snapshot fisico. Come verificarlo e tenere una copia tua.
Supabase "permission denied for table": il grant mancante
Dal 30 ottobre una nuova tabella di Supabase risponde "permission denied for table" finché non concedi l'accesso. Il grant della mail è metà della soluzione.
Un endpoint API aperto è un problema di sicurezza? Leggi il JSON
La tua scansione ha segnalato un endpoint API aperto. Quanto conti dipende da che cosa è tornato, e la maggior parte di quelli trovati era della piattaforma.
Scansione di sicurezza Lovable: cosa non può dimostrare
Scansione di sicurezza Lovable: cosa controllano Quick scan e Deep scan, quando parte ciascuno, e l’unica cosa che nessuna scansione dall’interno dimostra.
Perché nel tuo dump Supabase non ci sono utenti
Lancia supabase db dump da solo e ottieni la forma del tuo database e nessuna delle sue righe, senza lo schema auth in cui vivono i tuoi utenti.
Dominio scaduto, sito offline: cosa succede adesso
Il tuo dominio è scaduto e il sito è offline. Il conto alla rovescia che parte, perché il certificato è il problema minore, e come controllarli entrambi.
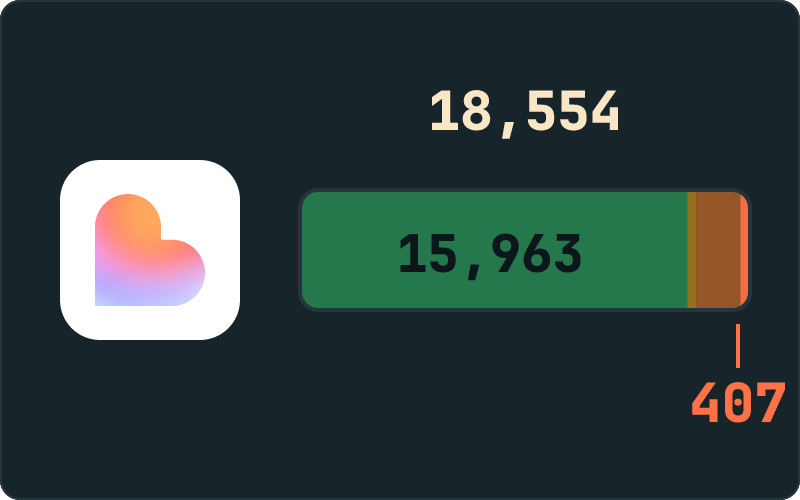
Lovable è sicuro? Cosa abbiamo trovato in 18.554 app Lovable
Lovable è sicuro? Abbiamo passato 18.554 app Lovable online per nove controlli. La piattaforma è risultata la più pulita di cinque. I rilievi stavano nelle app.
La checklist di sicurezza del vibe coding, in nove controlli
Una checklist di sicurezza del vibe coding in nove voci, ognuna verificabile dall’esterno sulla tua app dal vivo, e ognuna con un test di una riga.
Una chiave segreta Stripe nel frontend può muovere denaro
Una chiave segreta Stripe esposta nel tuo frontend può rimborsare, addebitare e leggere ogni scheda cliente che hai. La tua chiave pk_live_ ci sta bene.
Variabili d’ambiente Vite esposte: il prefisso vuol dire pubblica
Variabili d’ambiente Vite esposte: la tua app ha fatto ciò che il prefisso chiedeva. VITE_ e NEXT_PUBLIC_ vogliono dire pubblica, e l’IA non sapeva il costo.
Sicurezza Base44: cosa segnala uno scan e cosa tocca a te sistemare
Sicurezza Base44 su 5.438 app scansionate: tre segnalazioni su quasi tutte sono della piattaforma, la source map è il badge di Base44, la tua parte è corta.
Cursor AI è sicuro? L’editor, il codice e l’app che hai pubblicato
Cursor AI è sicuro? Tre domande in una ricerca: cosa tiene Cursor, cosa sbaglia il codice che scrive, e se l’app che hai pubblicato è aperta.
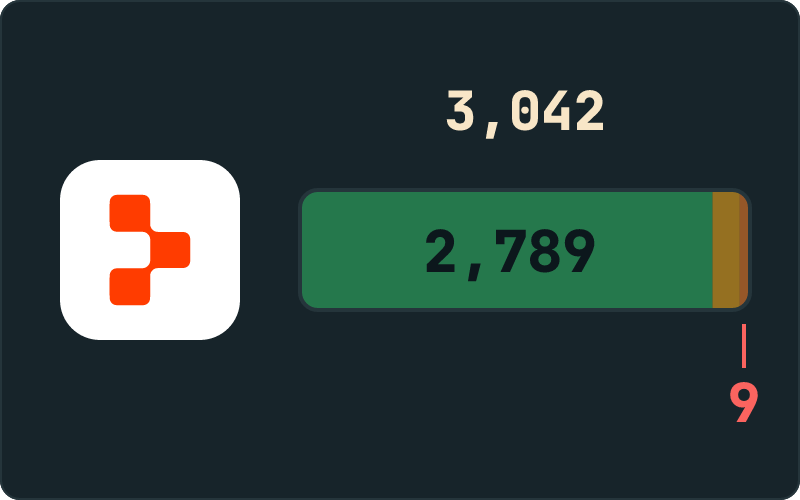
Replit è sicuro? Cosa abbiamo trovato in 3.042 app Replit online
Replit è sicuro? Abbiamo passato 3.042 app Replit online per nove controlli esterni. I rilievi stavano nell’app pubblicata, non nell’host.
Supabase storage backup: la copia del database non ha nessun file
Un Supabase storage backup è un lavoro a parte. I backup del database tengono la lista dei tuoi file e nessuno dei file, quindi ogni upload resta rotto.
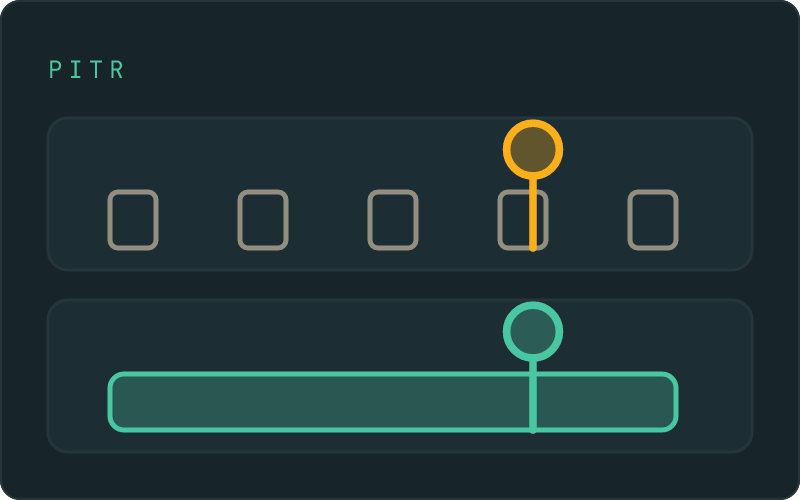
Point-in-time recovery di Supabase: prezzo e limiti
Il point-in-time recovery di Supabase riavvolge il database a qualsiasi secondo della settimana scorsa. $100 al mese oltre a Pro, e copre solo il database.
Tutto qui è scritto da un esperto di sicurezza, e si rivolge a chi ha premuto pubblica.
Vlad Tkachenko