
 Reeve
Noções de segurança
ERR_TOO_MANY_REDIRECTS no seu domínio atrás do Cloudflare
ERR_TOO_MANY_REDIRECTS com o Cloudflare na frente do seu site: por que o loop acontece e a correção que mantém os logins criptografados.
Em resumo
- ERR_TOO_MANY_REDIRECTS significa que o Chrome foi mandado de endereço em endereço 20 vezes para uma única página e desistiu. Atrás do Cloudflare, uma causa comum é a configuração Flexible junto com um host que manda o HTTP simples para HTTPS.
- O Chrome sugere apagar seus cookies. Isso acaba com um loop que um único navegador carrega. Um loop nas suas configurações do Cloudflare atinge todo visitante, seja o que for que os cookies dele guardem.
- O Cloudflare oferece duas correções para um loop de Flexible. Tirar o redirecionamento HTTPS do seu host faz a página carregar e deixa sem criptografia o trecho entre o Cloudflare e o seu host. Use Full (strict), ou coloque o registro em DNS only.
Você colocou seu domínio atrás do Cloudflare, ou mudou uma configuração lá, e
agora o seu app abre numa página cinza. "This page isn't working", diz ela, ou a
mesma mensagem no seu idioma, depois "yourapp.com redirected you too many
times.", e lá embaixo um código: ERR_TOO_MANY_REDIRECTS. O Chrome faz uma
única sugestão: "Try deleting your cookies." Você apaga, recarrega, e a página
continua lá, para você e para o cliente que te mandou o print.
A página de solução de problemas do Cloudflare traz duas correções para o loop que a configuração Flexible dele provoca, e as duas trazem a página de volta. Uma delas também deixa toda senha que os seus visitantes digitam viajar sem criptografia numa parte do caminho. É a mais rápida, e por isso vale a pena conhecê-la antes de recorrer a ela.
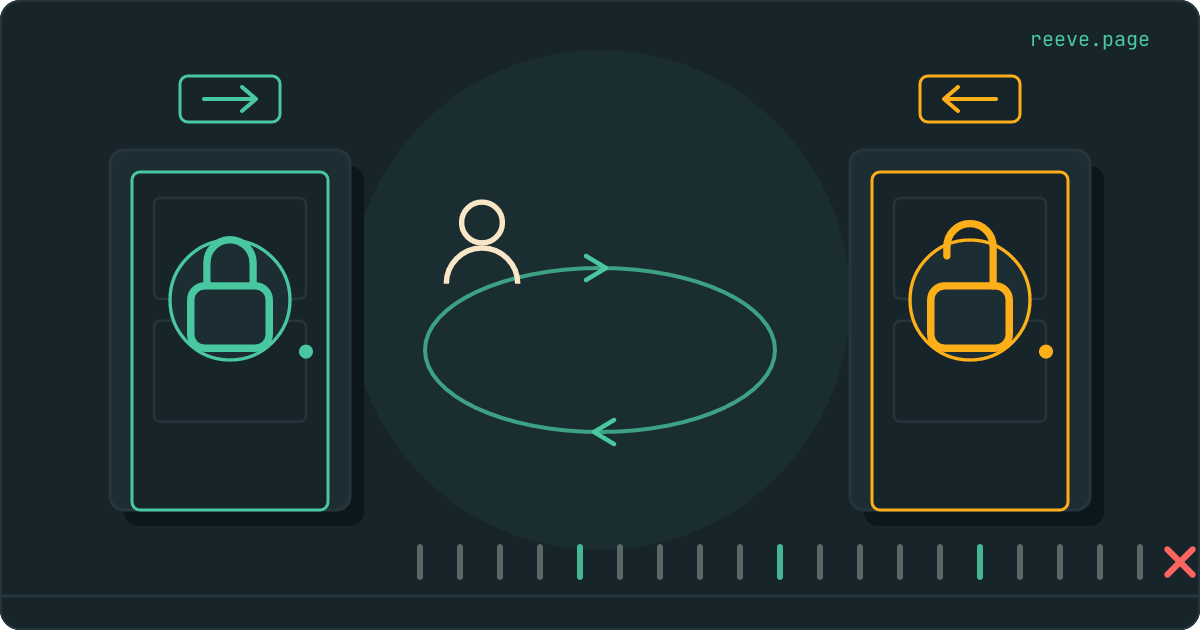
Imagine o Cloudflare como a recepção na frente do seu escritório. Os visitantes entram pela porta da frente, que é o HTTPS: o cadeado na barra de endereço, uma conexão que ninguém consegue ler no meio do caminho. A recepção então leva cada pedido até o seu escritório, que é o seu host (Lovable, Vercel, Netlify, onde o app de fato roda). O caminho que a recepção faz até lá é uma configuração do Cloudflare, e o visitante nunca vê essa parte do trajeto.
O que significa ERR_TOO_MANY_REDIRECTS?
Significa que o navegador foi mandado de um endereço para outro tantas vezes que parou de tentar. O Chrome para em 20.
Um redirecionamento é uma resposta que diz "não é aqui, vá para este
endereço", e o navegador obedece sem te perguntar. O código-fonte do Chrome
limita a corrente a 20 por página e cita, ao lado do número, o padrão Fetch da
web, segundo o qual é preciso devolver um erro de rede quando a contagem de
redirecionamentos chega a vinte. O que você vê então é "This page isn't
working", o nome do seu site com "redirected you too many times." e
ERR_TOO_MANY_REDIRECTS lá embaixo. A página do Cloudflare sobre esse erro dá
uma segunda redação que você pode encontrar: "The page isn't redirecting
properly".
Vale a pena ler o título. Quando o Chrome não recebe nada do seu endereço, ele mostra no lugar "This site can't be reached". Aqui o navegador chegou, sim, ao seu site, vinte vezes seguidas, e cada resposta o mandou para outro lugar. No prédio, o visitante foi levado de uma porta para a outra até o navegador parar de contar.
Apagar os cookies resolve?
Só se o loop estiver em um único navegador. Um loop nas suas configurações atinge todo visitante, e os cookies dele não têm nada a ver com isso.
Um cookie é um bilhetinho que o seu app deixa no navegador de um visitante, como aquele que mantém alguém logado. A página do Chrome para esse erro acrescenta "Try deleting your cookies", e o Firefox escreve que o problema às vezes vem de cookies desativados ou recusados. As duas são escritas para quem está com o erro na frente. Quando o site é seu, a primeira pergunta é se todo mundo está vendo.
Teste onde os seus próprios cookies não chegam:
- Abra seu site em uma janela anônima. Ela começa sem nenhum dos cookies da sua janela normal.
- Abra no celular pelos dados móveis, fora do seu Wi-Fi.
- Se os dois entrarem em loop, a causa está nas suas configurações, e o resto deste artigo mostra onde.
Por que o modo Flexible do Cloudflare causa um loop de redirecionamento?
Porque no Flexible o Cloudflare busca as suas páginas no seu host por HTTP simples, e um host que insiste em HTTPS responde ao HTTP simples com um redirecionamento para HTTPS.
Quando um registro no DNS do Cloudflare está com a nuvem laranja ligada (Proxied), os visitantes se conectam ao Cloudflare, e o Cloudflare abre uma segunda conexão até o seu host. Quem decide como essa segunda conexão é feita é o modo de criptografia SSL/TLS do Cloudflare. Segundo o Cloudflare, o Flexible permite HTTPS entre o seu visitante e o Cloudflare, mas todas as conexões entre o Cloudflare e a origem passam por HTTP. A origem é o seu host.
De volta ao prédio. A recepção sobe cada pedido pela escada dos fundos, que é o HTTP simples. O seu escritório tem uma regra: quem chega pela escada dos fundos é mandado dar a volta até a porta da frente. O visitante já tinha entrado por ali, então a recepção o leva de novo pela escada dos fundos. O guia da Vercel sobre usar o Cloudflare na frente dela descreve exatamente isso: o modo Flexible pode causar um loop de redirecionamento, o Cloudflare se conecta à Vercel por HTTP, a Vercel redireciona para HTTPS, e o ciclo se repete.
A página do Cloudflare sobre o Flexible coloca isso num quadro de alerta: se a sua origem força HTTPS redirecionando automaticamente os pedidos HTTP para HTTPS, não use o Flexible, porque isso cria um loop de redirecionamento que deixa o seu site inacessível.
Que outras configurações do Cloudflare causam loop?
Mais quatro, todas da mesma página da documentação do Cloudflare. Em cada linha, duas partes mandam o visitante em sentidos opostos.
| Configuração no Cloudflare | Entra em loop quando | A correção do Cloudflare |
|---|---|---|
| Modo de criptografia Full ou Full (strict) | o seu host manda pedidos HTTPS para HTTP | Tirar esse redirecionamento do seu host |
Always Use HTTPS, que manda todo pedido http para https | o seu host manda pedidos HTTPS para HTTP | Tirar esse redirecionamento, ou desligar o Always Use HTTPS |
| HSTS, um cabeçalho que diz aos navegadores para usar só HTTPS | o seu host manda pedidos HTTPS para HTTP, ou o modo está em Off | Tirar o redirecionamento e escolher um modo acima de Off, ou desligar o HSTS |
| Redirect Rules e Page Rules | duas regras mandam os visitantes uma para a outra | Revisar as regras até nenhuma contradizer outra |
A última linha é onde as configurações do seu builder podem entrar. A Lovable
manda todo domínio conectado a um projeto para aquele que você marcou como
principal. Suponha que yourapp.com seja o principal e que uma regra do
Cloudflare mande yourapp.com para www.yourapp.com. A Lovable manda o
visitante de volta, a regra manda ele para a frente, e o navegador conta até 20.
Qual correção mantém criptografados os logins dos seus visitantes?
Full (strict), ou tirar o Cloudflare do caminho com DNS only. A outra correção do Cloudflare para um loop de Flexible faz a página carregar e deixa o segundo trecho em HTTP simples.
A página de solução de problemas cita as duas: ou tirar os redirecionamentos HTTPS do servidor de origem, ou subir o modo de criptografia SSL/TLS para Full ou acima. A primeira parece mais rápida, porque nada muda no Cloudflare. No prédio, ela tira a regra da porta do seu escritório para a escada dos fundos funcionar, e tudo o que é dito na escada pode ser ouvido: o e-mail e a senha de um formulário de login, e a página que volta com a conta de alguém nela. O Cloudflare descreve o Flexible como um modo que deixa o seu site apenas parcialmente seguro, e recomenda que aplicações com informações sensíveis, dados pessoais ou login de usuários, usem Full ou Full (strict) no lugar.
Os seus visitantes não têm como perceber: o cadeado na barra de endereço deles vale só para a porta da frente.
Full criptografa o segundo trecho sem conferir quem responde do outro lado. Segundo a página do Cloudflare sobre esse modo, o certificado apresentado pela origem não é validado de forma nenhuma, e sem o Full (strict) alguém mal-intencionado poderia, em tese, sequestrar a conexão e apresentar o próprio certificado. Um certificado é a identidade que o seu host mostra para provar qual site ele é. O Full (strict) confere essa identidade: dentro da validade, emitida por uma autoridade publicamente confiável ou pela Origin CA do próprio Cloudflare, e com o nome do seu domínio. O conselho do Cloudflare é escolher o Full (strict) sempre que possível.
| O que você configura | Entre o Cloudflare e o seu host |
|---|---|
| Flexible, com o redirecionamento HTTPS do seu host retirado | HTTP simples |
| Full | Criptografado, e o certificado do seu host não é conferido |
| Full (strict) | Criptografado, e o certificado do seu host é conferido |
| DNS only (nuvem cinza) | Não há segundo trecho: os visitantes se conectam direto ao seu host pelo HTTPS dele |
Como corrigir ERR_TOO_MANY_REDIRECTS na Lovable ou na Vercel?
Coloque os registros em DNS only, que é o que a Lovable e a Vercel descrevem, ou mantenha o proxy e coloque o modo de criptografia em Full (strict).
- Veja qual configuração você tem. No Cloudflare, abra os registros DNS do seu domínio. O status do proxy ao lado de cada registro é uma nuvem laranja (Proxied) ou cinza (DNS only). Depois abra a página de visão geral de SSL/TLS para ver o modo de criptografia.
- Para tirar o Cloudflare do caminho, coloque em DNS only os registros que o seu host te passou. Segundo o guia da Vercel, você pode manter o Cloudflare como provedor de DNS sem ligar o proxy reverso dele, depois de confirmar que a Vercel apresenta um certificado publicamente confiável para o nome do host. A Lovable instala um certificado para cada domínio personalizado que conecta, e a resposta dela para erros do Cloudflare num domínio da Lovable é essa mesma troca: DNS only (nuvem cinza) em vez de Proxied (nuvem laranja).
- Para manter o Cloudflare na frente, escolha Full (strict) nessa página de visão geral. Dependendo da sua conta, a página pode oferecer Automatic SSL/TLS, que escolhe um modo testando o seu host, ao lado de Custom SSL/TLS, onde você mesmo escolhe. O guia da Vercel pede Full (strict). Na Lovable, o caminho com proxy é a opção Uses Cloudflare or similar proxy na hora de conectar o domínio, e a documentação da Lovable diz que a Lovable não configura, não valida e não monitora o seu CDN ou proxy, então o modo fica por sua conta. Se o seu host não tiver um certificado válido para o nome, os visitantes podem ver o erro 526 do Cloudflare no lugar da sua página.
- Procure uma regra que aponte para o outro lado. Nas Redirect Rules e Page
Rules do Cloudflare, ache tudo o que leva os visitantes entre
wwwe o domínio semwwwao contrário da configuração do seu host. - Teste de novo numa janela anônima e nos dados móveis.
Quando o seu site voltar a carregar, o nosso scan gratuito lê o site de fora, como o navegador de um visitante faz, e informa a data de vencimento do seu certificado e se o seu site envia HSTS. Leva uns 20 segundos e não precisa de conta: escaneie o seu app.
De olho depois da correção
As configurações do Cloudflare mudam sem deploy, então o que vale conferir de novo é o que o seu site envia visto de fora.
O scan gratuito lê o seu site no ar do jeito que o navegador de um visitante lê.
- Ele informa a data de vencimento do seu certificado e os cabeçalhos de segurança que o seu site envia, HSTS incluído.
- Não tem conta para criar nem nada para instalar.
Escaneie o seu app de graça em 20 segundos
Reeve Monitor roda essa verificação de segurança toda hora e avisa quando a sua nota cai.
- O alerta mostra a sua nota antes e depois.
- Ele avisa antes de o seu certificado SSL vencer.
- Os alertas saem por e-mail, Telegram, Slack ou webhook.
O que fazer agora
O que fazer
- Leia o título antes de mudar qualquer coisa. "This page isn't working" com
ERR_TOO_MANY_REDIRECTSquer dizer que o seu site respondeu e continuou mandando o navegador para outro lugar. - Abra o site numa janela anônima e nos dados móveis. Se entrar em loop ali também, apagar os cookies não vai resolver.
- No Cloudflare, confira o status do proxy dos seus registros e o modo de criptografia SSL/TLS.
- Coloque os registros em DNS only, ou mantenha o proxy e escolha Full (strict).
- Deixe o redirecionamento HTTPS do seu host onde está. Tirá-lo acaba com um loop de Flexible fazendo os logins dos seus visitantes passarem por HTTP simples.
- Procure uma regra de redirecionamento do Cloudflare que contradiga o redirecionamento do seu host entre
wwwe o domínio semwww.
Se agora o navegador avisar sobre um certificado, leia as três causas além do vencimento: um proxy na frente do seu host é uma delas.
Perguntas frequentes
O que significa ERR_TOO_MANY_REDIRECTS?
Seu site respondeu várias vezes "vá para este outro endereço", e o Chrome parou de seguir depois de 20 dessas respostas para uma mesma página. O título que aparece é "This page isn't working", e embaixo o nome do seu site com "redirected you too many times.". Ou seja, o seu site foi alcançado, e cada resposta mandou o navegador para outro lugar.
Apagar os cookies resolve "redirected you too many times"?
Só se o loop estiver em um único navegador, que é o caso para o qual a sugestão do Chrome foi escrita. Abra seu site em uma janela anônima e nos dados móveis. Se ele também ficar em loop ali, a causa está nas suas configurações, no Cloudflare ou em uma regra de redirecionamento, e apagar os cookies não muda nada.
Por que meu site começou a entrar em loop quando liguei o Cloudflare?
Com a nuvem laranja, o Cloudflare se conecta ao seu host para cada visitante. No modo Flexible ele faz isso por HTTP simples, e um host que só serve HTTPS responde com um redirecionamento para HTTPS. O visitante já tinha chegado por HTTPS, o Cloudflare pergunta de novo por HTTP, e os dois continuam mandando o navegador em círculo.
O modo SSL Flexible do Cloudflare é seguro?
Ele criptografa só a conexão entre o seu visitante e o Cloudflare. A própria documentação do Cloudflare diz que o Flexible deixa o seu site apenas parcialmente seguro, e pede que sites com dados pessoais ou login de usuários usem Full ou Full (strict). Desses dois, só o Full (strict) confere o certificado que o seu host apresenta.
DNS only ou Full (strict) para um app na Lovable ou na Vercel?
Os dois funcionam. DNS only tira o Cloudflare do caminho, e tanto a Lovable quanto a Vercel descrevem esse caminho; a Vercel pede que você confirme antes que ela mostra um certificado confiável para o domínio. Full (strict) mantém o Cloudflare na frente e precisa que o seu host apresente um certificado válido para o nome, que é exatamente o que o guia da Vercel pede.