
 Reeve
Noções de segurança
Scanners de segurança para vibe coding comparados, o nosso incluído
O melhor scanner de segurança para vibe coding depende de três perguntas que nenhuma lista de recursos responde. Oito ferramentas comparadas, com preços.
Em resumo
- Não existe um único melhor scanner de segurança para vibe coding, porque a maioria lê a mesma superfície e se diferencia no que faz com ela. Seis das oito aqui funcionam com uma URL.
- Três perguntas os separam: se a ferramenta distingue uma chave que pertence ao seu app de uma que não pertence, se avisa quando uma verificação não obteve resposta, e se depois alguma coisa devolve os seus dados.
- A Reeve responde sim às três, por $12 por mês para vigiar um app e $49 para também copiá-lo, que é o que cobram aqui os planos Pro de dois scanners sem nenhum backup dentro. Nós a fazemos, então os três trabalhos que a Reeve não faz estão nomeados perto do fim.
Você digitou "melhor scanner de segurança para vibe coding" numa busca, e o primeiro comparativo que voltou tinha sido escrito por um dos scanners. O aviso estava lá, numa linha embaixo da tabela.
A Reeve é uma das oito ferramentas abaixo, então esta página tem o mesmo problema. A Reeve é um scanner de segurança grátis que lê uma URL ao vivo em uns vinte segundos sem conta, e uma assinatura paga que continua vigiando o app depois e guarda uma cópia verificada do banco de dados dele. O que dá para fazer com esse conflito é mostrar o trabalho. Cada linha foi lida no site do próprio vendedor, primeiro em 7 de setembro de 2026 e de novo em 5 de novembro de 2026, cada preço está impresso incluindo o nosso, aqui não há nada patrocinado, e perto do fim há uma seção que nomeia os três trabalhos desta página que a Reeve não faz.
Aqui está o que os comparativos escritos pelos fabricantes deixam de fora. A maioria dessas ferramentas lê a mesma superfície. Elas carregam o seu app ao vivo, baixam o JavaScript que ele manda para o navegador, leem os cabeçalhos que vieram junto, fazem ao seu banco de dados uma pergunta que qualquer estranho poderia fazer, e anotam o que respondeu. O escaneamento é a parte que elas têm em comum. Três perguntas as separam:
- Ela distingue uma chave que pertence ao seu app de uma que não pertence?
- Ela avisa quando uma verificação não obteve resposta?
- Acontece alguma coisa no dia em que os seus dados realmente sumirem?
Qual é o melhor scanner de segurança para vibe coding?
O que consegue ler a superfície em que o seu problema está. Essa pergunta ordena a lista mais rápido do que qualquer lista de recursos, e divide oito ferramentas em três grupos, com algumas que agora estão em mais de um.
Ferramentas a que você dá uma URL. LaunchGuard, Vibe App Scanner, VibeEval, SupaExplorer e Reeve. Você cola um endereço, elas carregam o seu app do jeito que um visitante carregaria, e em um ou dois minutos volta um relatório. Nada para instalar, nada seu para conectar.
Ferramentas a que você dá o seu código. O CheckVibe lê uma URL ao vivo e também lê um repositório do GitHub se você conectar um, e o Vibe App Scanner agora revisa um repositório ou um ZIP do seu código nos planos pagos. Ler o código-fonte responde perguntas que um escaneamento de URL não consegue fazer, e traz um ponto cego próprio, e por isso o que um escaneamento de URL não vê vale a leitura antes de você pagar por qualquer um dos dois.
Ferramentas a que você dá a sua conta do Supabase. O próprio Security Advisor do Supabase mora no seu painel e lê a configuração do projeto. O Supabomb é uma ferramenta de linha de comando de código aberto escrita para quem faz isso profissionalmente. O CheckVibe e o SupaExplorer também se conectam a um projeto Supabase se você vincular um. Todas alcançam de dentro da conta coisas que nada colocado fora do seu app consegue ver.
Se você está no Supabase e nunca abriu o Security Advisor, abra esse antes de pagar qualquer um desta página. Ele é grátis, roda sozinho, e escreve para o dono do projeto quando aparece uma tabela com a Row Level Security desligada. Ele também não concorre com nada aqui: ele lê a sua configuração, enquanto um escaneamento lê o que a sua configuração está fazendo com estranhos, e essas duas coisas se separam mais do que qualquer um espera.
O que cada scanner lê de verdade?
Seis das oito funcionam com uma URL. As outras duas querem alguma coisa que você precisa entrar para entregar, e essa é a coluna que se lê antes de qualquer lista de recursos. As duas da direita decidem se você consegue testar uma ferramenta hoje de manhã: quatro escaneiam sem conta nenhuma, e três dessas quatro mostram o relatório inteiro.
| Ferramenta | O que lê | O que você entrega | Escaneia sem cadastro | Achados completos grátis |
|---|---|---|---|---|
| Supabase Security Advisor | A configuração do seu próprio projeto | O seu login do Supabase | É a sua própria conta | Sim |
| CheckVibe | O seu app ao vivo, o seu código e um projeto Supabase | Uma URL, mais acesso ao GitHub e Supabase | Não, primeiro uma conta grátis | Dentro de um teste que pede cartão |
| LaunchGuard | O seu app ao vivo | Uma URL | Sim | Sim, do que ele escaneia |
| Reeve | O seu app ao vivo | Uma URL | Sim | Não, um e-mail primeiro |
| SupaExplorer | O seu app ao vivo, ou um projeto que você conectar | Uma URL | Sim | Sim |
| Supabomb | O seu projeto Supabase, pela linha de comando | Credenciais que você mesmo fornece | Você mesmo roda | Sim, é de código aberto |
| Vibe App Scanner | O seu app ao vivo, e o seu código num plano pago | Uma URL, e um repositório se você pagar | Não, primeiro uma conta grátis | Não, um achado em detalhe |
| VibeEval | O seu app ao vivo, logado se você der um login a ele | Uma URL | Não, ele quer um teste | Dentro de um teste de 14 dias |
Cada linha foi lida nas páginas da própria ferramenta em 7 de setembro de 2026 e de novo em 5 de novembro de 2026. Duas ferramentas da primeira versão desta página não existem mais. O site do SafeToShip respondia "This Deployment is paused by the owner" em 4 e 5 de novembro, e o Defencecore agora vende testes de invasão e não oferece mais o produto para Supabase. Esta é uma categoria jovem e as páginas se mexem, então trate cada linha como mais velha que o site de onde veio.
É nessa tabela que a maioria dos comparativos para, e é a parte que menos separa essas ferramentas.
As três perguntas, ferramenta por ferramenta
A Reeve é a única das oito que responde sim às três. Outras duas agora respondem a segunda por escrito, o que não encontramos em nenhuma quando esta página foi escrita.
| Ferramenta | Distingue chave publicável de secreta | Avisa quando uma verificação não respondeu | Consegue devolver os seus dados |
|---|---|---|---|
| Reeve | Sim, decodifica o papel da chave | Sim, imprime "Não foi possível verificar" | Sim, na assinatura |
| CheckVibe | A página dele não diz | A página dele não diz | Não |
| LaunchGuard | A página dele não diz | Para os testes de escrita que pulou | Não |
| SupaExplorer | A página dele não diz | A página dele não diz | Não |
| Supabase Security Advisor | Não é o que ele faz | Não se aplica, ele fica por dentro | Não |
| Supabomb | Você leria o código-fonte | Você leria o código-fonte | Não |
| Vibe App Scanner | A página dele não diz | Sim, lista as verificações que não puderam rodar | Não |
| VibeEval | A página dele não diz | Sim, uma pontuação de cobertura | Não |
"A página dele não diz" quer dizer exatamente isso. Conseguimos ler o que essas ferramentas publicam sobre si mesmas; o relatório que você receberia não conseguimos ver. As três seções abaixo explicam cada coluna e dão um jeito de conferir isso no seu próprio app, escaneando com duas dessas ferramentas e lendo os dois relatórios lado a lado.
Ela distingue as suas chaves seguras das perigosas?
A Reeve distingue, decodificando a chave e lendo o papel escrito dentro dela. Essa única capacidade é a diferença entre um relatório com que você consegue fazer alguma coisa e uma lista de quarenta itens pelos quais você aprende a rolar direto.
Comece pelo motivo de as contagens divergirem tanto. Um número de verificações é um número de marketing e não uma medida: o CheckVibe anuncia mais de cem, a Reeve roda nove e publica com que frequência cada uma das nove dispara em 30.998 apps. Uma lista mais longa sobre o mesmo app é uma lista mais longa. A causa maior é que alguns scanners tratam como problema qualquer chave que encontram no seu JavaScript, e algumas dessas chaves têm de estar ali.
A sua chave publicável do Supabase pertence ao seu frontend. Uma chave da Stripe
que começa com pk_live_ também. As duas viajam para todo visitante por
desenho, porque o pedido que elas identificam sai do navegador do visitante, e
nenhuma delas concede nada sozinha.
Quais chaves são seguras no seu frontend
é essa distinção inteira.
Em 7 de setembro de 2026, a home do VibeEval listava "Stripe pk_live_ found in
/assets/app.js" entre cinco achados de exemplo, marcado CRIT. Essa é uma chave
publicável, exatamente no lugar onde a Stripe a publica. O exemplo tinha sumido
quando relemos a página em novembro, e não conseguimos ver os relatórios que
essas ferramentas mandam aos clientes de verdade, então leia isso como uma página
de marketing e não como um veredito sobre o produto. Continua sendo um exemplo
limpo do que conferir, e o dano não é aquela linha errada. Um scanner que te dá
um achado crítico por você ter feito uma coisa certa te ensina a dar de ombros no
próximo, e o próximo é o achado de verdade.
Uma chave antiga do Supabase é um JWT, e a seção do meio dela diz
"role": "anon" ou "role": "service_role" em texto legível. A Reeve lê essa
palavra. Uma chave publicável no seu bundle volta sob um título dizendo que isso
você fez certo, sem te custar nada, e uma chave service_role no mesmo bundle é
a pior coisa que o scanner sabe achar. As duas são quase idênticas no painel do
Supabase, uma do lado da outra, e é assim que a errada acaba copiada.
Ela avisa quando uma verificação não obteve resposta?
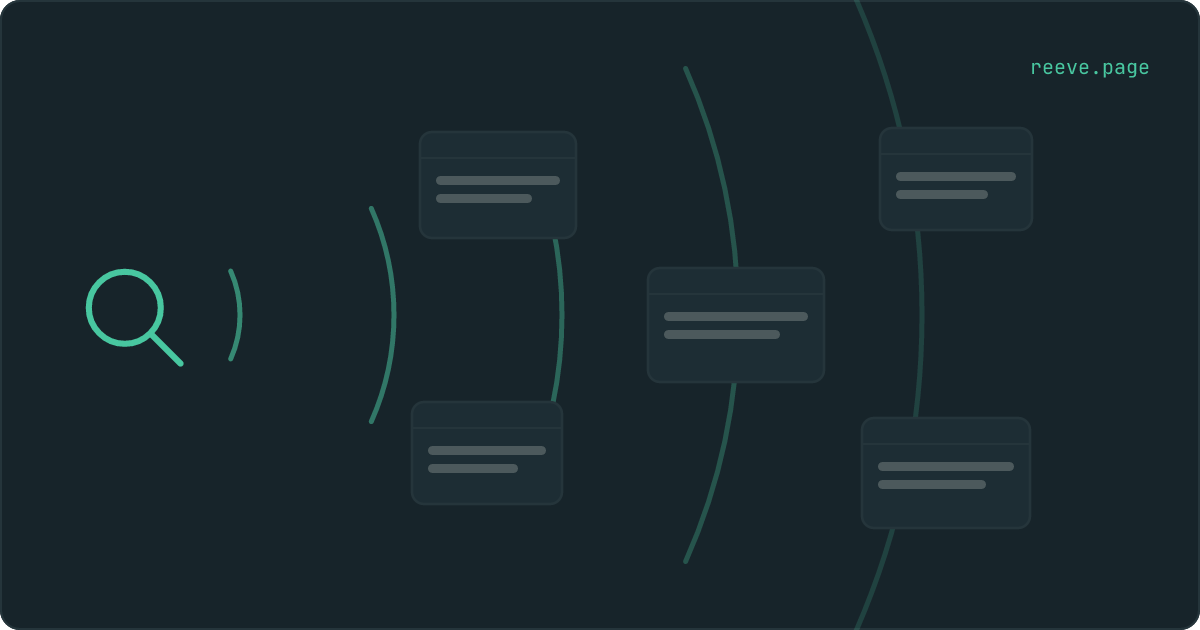
A Reeve avisa, com essas palavras. Uma verificação termina de três jeitos e só um deles é aprovação: ela acha alguma coisa, recebe um não claro, ou não recebe nada porque o pedido estourou o tempo, o servidor recusou, ou a página nunca terminou de carregar. Esse terceiro fim é a caixa vazia à direita na imagem acima. Ele sai como "Não foi possível verificar" e deixa a sua nota em paz.
Essa é a coisa mais silenciosa da página e a que decide se um relatório vale alguma coisa, porque uma sonda sem resposta parece exatamente uma sonda que voltou limpa, assim que alguém a arredonda para um visto. Você agiria com base nesse visto. Atrás dele não há nada.
Em 7 de setembro de 2026 não encontramos a mesma promessa em nenhum dos outros sites. Em 5 de novembro, dois deles a faziam. A prévia do Vibe App Scanner mostra as "checks that could not run", e a metodologia do VibeEval dá a cada escaneamento uma pontuação de cobertura e diz "When upstream protection blocks our probes we say so." O LaunchGuard diz isso sobre uma coisa, os seus testes de escrita, que são pulados e informados quando o seu banco não consegue confirmar que vai desfazê-los. Nos outros não achamos nenhuma linha assim. Isso não prova que arredondem para cima, e continua sendo a linha a procurar antes de acreditar num relatório verde sobre um app com que você se importa.
A mesma regra governa os números que a Reeve publica sobre todos os outros. Entre 12 e 14 de agosto de 2026 rodamos as nove verificações sobre 30.998 apps vibe-coded ao vivo construídos com Lovable, Bolt, v0, Cursor, Replit, Windsurf e Base44, liberamos cada agregado sob CC BY 4.0 para qualquer um reutilizar, e anotamos com que frequência cada verificação disparou, que fatia de apps ela não alcançou, e como essas foram contadas. Uma verificação sem resposta fica numa coluna própria e não na pilha limpa, então nada naquela página está inflado por contar silêncio como segurança. A home do Vibe App Scanner mantém um contador dos escaneamentos dele e das vulnerabilidades que encontraram. Seja qual for o número que uma ferramenta imprime, o nosso incluído, pergunte como ela contou os apps que não alcançou.
O que acontece no dia em que os seus dados sumirem?
Nada, em sete das oito. Um scanner acha a porta aberta. Ele não consegue dizer quem já passou por ela, e não consegue devolver uma tabela que alguém esvaziou na terça.
O Reeve Care é a oitava, e fechar essa lacuna é a razão de esta empresa existir. Ele tira cópias do seu banco Supabase segundo um horário, abre cada cópia e a conta contra o que entrou antes de a cópia valer como backup, guarda as cópias fora da sua conta do Supabase para que um projeto suspenso ou um login que você não recupera as deixe onde estão, e substitui os seus dados a partir de uma delas quando você pede. Antes de qualquer substituição, é tirada primeiro uma cópia do estado atual.
Os seus arquivos enviados viajam junto com as linhas assim que você conecta uma credencial de Storage, que é uma segunda chave pedida à parte e a única que a Reeve guarda capaz de escrever, porque o Supabase não emite nenhuma chave somente leitura para arquivos. O que isso faz exatamente está desenhado na página de backups.
O Supabase é a única coisa que o Care consegue copiar, então se os seus dados moram no Firebase ou em outro lugar, esta seção inteira não está aberta para você e a metade que escaneia é o que a Reeve tem a oferecer. O Vibe App Scanner e o LaunchGuard conferem as regras de segurança do Firebase, que é o equivalente mais próximo nesta página.
O que você leva por uma assinatura mensal?
Nas outras, mais escaneamentos. Na Reeve, os escaneamentos mais o que acontece depois que um deles acha alguma coisa.
| Uma assinatura de escaneamento | Reeve Monitor | Reeve Care | |
|---|---|---|---|
| Reescaneamentos por horário | Sim, nos planos pagos | De hora em hora | De hora em hora |
| Verificações de disponibilidade | CheckVibe, a cada 60 segundos | A cada 60 segundos | A cada 60 segundos |
| Alerta quando algo muda | Em alguns | Sim | Sim |
| Um relatório mensal | Em nenhum que lemos | Sim | Sim |
| Apps incluídos | Varia | Três | Um, cinco no Pro |
| Uma cópia do seu banco de dados | Não | Não | Diária |
| Relida antes de contar | Não | Não | Sim |
| Pontos de restauração guardados | Não | Não | 30, 90 no Pro |
| Os seus arquivos enviados | Não | Não | Com uma chave Storage |
| Devolver é um botão | Não | Não | Sim |
| O que consegue copiar | Nada | Nada | Só Supabase |
| Teste grátis | 14 dias em dois | 7 dias | 7 dias |
| Preço quando lemos | $9 a $99 por mês | $12 por mês | $49 por mês |
Esses números dos outros são os que os vendedores mostravam em 5 de novembro de 2026: CheckVibe $24, $49 ou $99, Vibe App Scanner $29 ou $49, VibeEval $25 ao lado de $49 riscados com um plano de equipe de $75, e SupaExplorer $9. O LaunchGuard não vende assinatura: o escaneamento mais fundo, uma correção e 30 dias de vigilância são um único pagamento de $19 por app. Leia o preço atual na página do próprio vendedor antes de comprar qualquer coisa, e isso inclui o nosso, que às vezes fica abaixo do número de tabela daqui e nunca acima.
A maioria dos planos pagos daqui dá para testar antes de cobrar. A Reeve te dá sete dias, o VibeEval anuncia catorze sem cartão e o CheckVibe catorze com cartão. O Vibe App Scanner e o SupaExplorer oferecem em vez disso um primeiro escaneamento grátis.
Duas coisas saem dessa última linha. O Reeve Monitor custa $12 por mês por três apps, abaixo de toda assinatura daqui menos a do SupaExplorer, e é a metade da vigilância inteira: reescaneamentos de hora em hora, uma sonda de disponibilidade a cada 60 segundos, alertas quando algo muda e um relatório mensal. E o Reeve Care custa $49 por mês, que é o que cobram o CheckVibe Pro e o Vibe App Scanner Pro, sendo a única assinatura da página que também guarda uma cópia verificada do seu banco de dados e a devolve quando você pede. Acima disso, o Care Pro a $79 acrescenta cinco apps, backups duas vezes por dia e uma página de status pública, e o Care Max a $139 os tira quatro vezes por dia.
Onde a Reeve não é a resposta
Três trabalhos desta página que a Reeve não faz.
- Ler o seu código-fonte. O CheckVibe faz isso se você conectar o GitHub, o Vibe App Scanner nos planos pagos, e os scanners de segredos dedicados a esse trabalho vão mais fundo que qualquer um de nós. É também o único jeito de achar uma chave que saiu do seu app meses atrás e continua sentada no histórico dele.
- Testar o app logado, ou escrevendo nele. O VibeEval aceita escaneamentos com credenciais, e o escaneamento profundo Pro do Vibe App Scanner entra com uma conta de teste que você fornece. O escaneamento profundo do LaunchGuard por $19 fica do lado de fora, mas tenta escrever e apagar por cada porta aberta que encontra, desfazendo as escritas de teste. A Reeve nunca faz login, nunca escreve e nunca baixa uma linha, o que é o que torna seguro apontá-la para um app em produção com clientes de verdade, e é também por isso que um bug que só aparece para um usuário logado fica invisível para ela.
- Ser aberta, ou ser dirigida pelo seu agente. O Supabomb é de código aberto e escrito em Python. O Vibe App Scanner publica um servidor MCP, o CheckVibe leva os achados dele para o Claude ou o Cursor, e o advisor do Supabase é alcançável pelo próprio servidor MCP do Supabase. A Reeve não publica nem o código nem um servidor MCP.
Onde a Reeve é a resposta: o seu app está no ar, você quer saber o que ele entrega a estranhos agora mesmo sem conectar conta nenhuma a nada, você quer um relatório que diga o que você fez certo com a mesma clareza do que está aberto, e gostaria que alguém estivesse guardando uma cópia verificada do seu banco de dados no dia em que der errado.
O que você está entregando quando uma ferramenta lê o seu código?
Acesso permanente a tudo o que está no repositório, o que é uma coisa bem maior que o app.
O seu repositório não é o seu app. Ele guarda cada chave que você já comitou e
depois tirou, os arquivos de seed e de fixture com dados de cliente que parecem
reais, o branch pela metade que ninguém publicou, e as instruções que você
escreveu para o seu construtor de IA. Essa última surpreende as pessoas. O seu
CLAUDE.md, os seus .cursorrules, o seu AGENTS.md, o prompt longo que
descreve como o produto deve se comportar: isso é o seu pensamento de produto, em
texto puro, dentro do repositório. Um escaneamento de URL vê o app que os seus
visitantes veem. Uma conexão ao repositório vê tudo isso, e agora uma segunda
empresa guarda uma cópia.
Três coisas para conferir antes de conceder um:
- É acesso permanente e não uma visita. Um GitHub App ou uma autorização OAuth continua funcionando até você ir lá revogar, então também lê o que você publicar mês que vem. Descubra se dá para limitar a um repositório, e ache o botão de revogar antes de precisar dele.
- A brecha deles vira a sua. Tudo o que um fornecedor guarda sobre você fica exposto quando o fornecedor fica, então pergunte o que ele guarda depois do escaneamento.
- Uma ferramenta que faz login ou escreve pode mudar coisas. Um scanner que dirige um navegador pelo seu login faz o que um usuário faz, sobre os seus dados ao vivo. Leia o que ele diz que vai clicar e o que não vai. O FAQ do LaunchGuard é um bom modelo da resposta a procurar: ele confere que as escritas de teste serão desfeitas antes de tentar uma, e diz que os triggers do banco ainda podem disparar numa escrita desfeita.
Isso é uma troca e não um aviso. Um scanner de repositório acha a chave que você apagou em abril e nada que leia o seu site ao vivo vai achar, então se essa é a sua pergunta, o acesso é o que custa a resposta.
Qual você deveria escolher?
Cinco situações, e duas delas não terminam com a gente.
- Você quer saber agora e de graça o que o seu app mostra a um estranho.O escaneamento da Reeve ou o LaunchGuard. Nenhum dos dois pede cadastro, e os dois voltam em menos de um minuto. O SupaExplorer também escaneia sem conta.
- Você está no Supabase e nunca abriu o Security Advisor. Esse primeiro, antes de qualquer coisa com preço nesta página. Ele é grátis e lê o que nenhum escaneamento de fora consegue ler.
- Você quer o seu código-fonte lido, ou o app testado logado. CheckVibe ou um plano pago do Vibe App Scanner para o repositório, VibeEval ou Vibe App Scanner Pro para o que está atrás do login. Leia a seção acima sobre o que esse acesso custa antes de concedê-lo.
- Você quer o app vigiado e está contando cada centavo. Reeve Monitor, $12 por mês por três apps: reescaneamentos de hora em hora, uma sonda de disponibilidade a cada 60 segundos, alertas e um relatório mensal, e nenhum backup.
- Você tem clientes de verdade e ninguém que vá rodar uma restauração sob pressão. Reeve Care, $49 por mês, que é o escaneamento e a vigilância e uma cópia verificada do seu banco de dados que volta com um botão. Se os seus dados não estão no Supabase, a metade dos backups não se aplica a você.
O que fazer esta semana
O que fazer
- Abra o seu Supabase Security Advisor antes de pagar qualquer um. Ele é grátis, já está no seu painel, e lê coisas que nenhum escaneamento de fora alcança.
- Passe dois scanners de URL grátis pelo mesmo app e ponha os relatórios lado a lado. Onde eles discordarem é onde um dos dois está chutando.
- Veja o que cada um diz sobre a chave publicável do seu bundle. Uma ferramenta que marca essa como crítica vai marcar tudo como crítico, e você vai aprender a ignorar tudo.
- Leia as linhas que dizem que uma verificação não pôde rodar antes das que dizem que uma passou. Um relatório sem nenhuma linha dessas não está te dizendo que não houve nenhuma.
- Antes de conectar um repositório ou uma conta do Supabase a qualquer coisa, confira o que a autorização cobre, se dá para limitar a um projeto, e onde fica o botão de revogar.
- Decida à parte quem guarda uma cópia do seu banco de dados. Sete das oito ferramentas acima param em te contar, e dois planos Pro de só escanear custam o mesmo que a única que não para.
O escaneamento de segurança grátis da Reeve lê uma URL ao vivo em uns vinte segundos sem conta, dá nota ao que encontrou, e lista o que você fez certo ao lado do que está aberto. Ter um app vigiado depois começa em $12 por mês, e os backups com restauração de um botão em $49; os planos estão aqui. Se você prefere primeiro passar o olho no seu app sozinho, o checklist de segurança de 10 minutos cobre o mesmo terreno sem uma ferramenta no meio.
Perguntas frequentes
Qual scanner de segurança para vibe coding é grátis?
Vários escaneiam sem cobrar, e cada um entende uma coisa diferente por isso. O Supabase Security Advisor é totalmente grátis e mora no painel em que você já entra. Quatro escaneiam sem conta nenhuma: Reeve, LaunchGuard, SupaExplorer, e Supabomb, porque você o roda na sua própria máquina. Desses quatro, LaunchGuard, SupaExplorer e Supabomb também mostram o relatório inteiro de graça, enquanto a Reeve mostra a nota, a pontuação e as contagens em uns vinte segundos e pede um e-mail antes dos achados detalhados. O CheckVibe e o Vibe App Scanner pedem primeiro uma conta grátis, e o VibeEval deixa o relatório atrás de um teste de 14 dias.
Quanto custa um scanner de segurança para vibe coding?
Quando lemos as páginas deles em 5 de novembro de 2026: CheckVibe $24, $49 ou $99 por mês, Vibe App Scanner $29 ou $49, VibeEval $25 ao lado de $49 riscados com um plano de equipe de $75, SupaExplorer $9, e LaunchGuard um pagamento único de $19 por app em vez de assinatura. O Reeve Monitor custa $12 por mês por reescaneamentos de hora em hora, verificações de disponibilidade a cada 60 segundos, alertas e um relatório mensal sobre três apps. O Reeve Care custa $49, o mesmo que os planos Pro do CheckVibe e do Vibe App Scanner, e acrescenta cópias diárias do seu banco Supabase que são relidas antes de contarem, com restauração de um botão. Confira cada número na página do vendedor antes de comprar, a nossa incluída.
Algum deles precisa da senha do meu banco de dados?
Nenhum dos scanners de URL, a Reeve incluída. Eles leem o seu app de fora, então não há nada a conectar. O CheckVibe e o SupaExplorer também podem se conectar a um projeto Supabase se você vincular um, o que é uma permissão de conta e não a sua senha, então leia o que ela cobre antes de concedê-la. O Supabase Security Advisor precisa do seu login do Supabase porque faz parte do Supabase. O Supabomb é uma ferramenta de linha de comando que você mesmo roda, então o que ele recebe depende de você.
Quais detectam problemas de RLS no Supabase?
A maioria desta lista diz que sim, e encontram coisas diferentes. Um scanner de URL como a Reeve pergunta ao seu projeto se um pedido anônimo recebe linhas de volta, que é a consequência, e lê a contagem de um cabeçalho de resposta sem trazer uma única linha. O Supabase Security Advisor lê a configuração e informa as tabelas com Row Level Security desligada ou deixada sem política, que é a causa. As duas coisas se separam mais do que se imagina, então um advisor limpo e um scanner achando linhas nessa mesma tabela não se contradizem.
Por que uma ferramenta diz 40 problemas e outra diz 2?
Porque contam com réguas diferentes. As ferramentas anunciam de nove verificações a mais de cem, e uma lista mais longa produz um relatório mais longo sobre o mesmo app. A causa maior é que alguns scanners tratam como problema qualquer chave que encontram no seu JavaScript, incluindo as publicáveis, que têm de estar ali. A Reeve decodifica a chave e lê o papel escrito dentro dela, então uma chave publicável volta como algo que você fez certo e não como um achado. Veja o que cada ferramenta diz da sua chave publicável do Supabase antes de acreditar no total dela.
Este comparativo é enviesado?
Sim. A Reeve é uma das oito ferramentas da tabela e nós a fazemos, então leia a página sabendo disso. O que fizemos a respeito: nomear os três trabalhos desta página que a Reeve não faz, mandar você para a ferramenta grátis do seu próprio painel do Supabase antes de qualquer paga, imprimir os preços dos outros ao lado do nosso, e publicar todo o conjunto de dados por trás das nossas verificações sob licença aberta para que as afirmações possam ser auditadas. Cada linha foi lida na página do próprio vendedor, primeiro em 7 de setembro de 2026 e de novo em 5 de novembro de 2026, e nenhuma está com link, então aqui não há nada patrocinado.