
 Reeve
Seguridad, en lenguaje claro
Artículos breves sobre lo que de verdad falla en las apps hechas con IA, y qué hacer al respecto.
Página 2 de 5
Por qué no puedes descargar tu backup de Supabase
No puedes descargar tu backup de Supabase en un proyecto actual: la copia diaria es una instantánea física. Cómo comprobarlo y tener tu propia copia.
Supabase "permission denied for table": el grant que falta
Desde el 30 de octubre, una tabla nueva de Supabase responde "permission denied for table" hasta que le das acceso. El grant del email es la mitad del arreglo.
¿Un endpoint de API abierto es un problema? Mira el JSON
Tu escaneo señaló un endpoint de API abierto. Que importe depende de lo que devolvió, y la mayoría de los que encontramos eran de la plataforma.
Escaneo de seguridad de Lovable: lo que no puede probar
Escaneo de seguridad de Lovable: qué revisan el Quick scan y el Deep scan, cuándo corre cada uno, y lo único que ningún escaneo desde dentro puede probar.
Por qué tu dump de Supabase no tiene usuarios dentro
Ejecuta supabase db dump por sí solo y obtienes la forma de tu base de datos y ninguna de sus filas, sin el esquema auth donde viven tus usuarios.
Dominio caducado, web caída: qué pasa a partir de ahora
Tu dominio caducó y tu web está caída. Aquí tienes el reloj que acaba de arrancar, por qué el certificado es el menor problema, y cómo comprobar ambos.
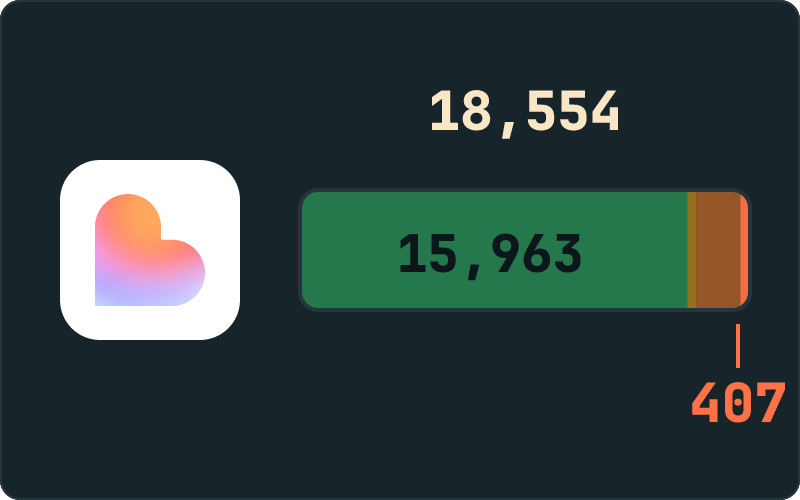
¿Es seguro Lovable? Lo que vimos en 18.554 aplicaciones Lovable
¿Es seguro Lovable? Pasamos 18.554 aplicaciones Lovable por nueve comprobaciones. La plataforma fue la más limpia de cinco. Los hallazgos estaban dentro.
La lista de seguridad del vibe coding, en nueve comprobaciones
Una lista de seguridad del vibe coding con nueve puntos, cada uno verificable en tu app desde fuera por cualquiera, y cada uno con una prueba de una línea.
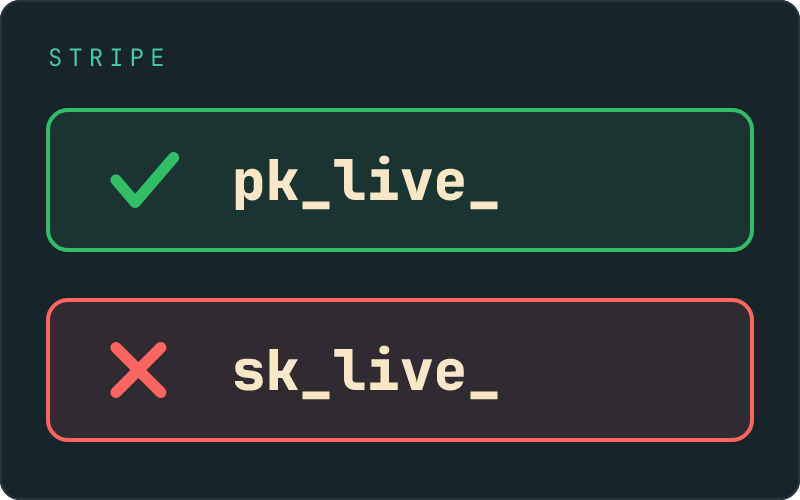
Una clave secreta de Stripe en tu frontend puede mover dinero
Una clave secreta de Stripe expuesta en tu frontend puede reembolsar, cobrar y leer cada ficha de cliente que tienes. Tu clave pk_live_ sí debe estar ahí.
Variables de entorno de Vite expuestas: el prefijo dice publica esto
Variables de entorno de Vite expuestas en tu app: hicieron lo que pedía el prefijo. VITE_ y NEXT_PUBLIC_ significan publica esto, y la IA nunca supo el coste.
Seguridad en Base44: qué marca un escaneo y qué te toca arreglar a ti
Seguridad en Base44 en 5.438 apps escaneadas: tres hallazgos en casi todas son de la plataforma, el source map es la insignia de Base44 y lo tuyo es poco.
¿Es seguro Cursor AI? El editor, el código y la app que publicaste
¿Es seguro Cursor AI? Tres preguntas en una búsqueda: qué guarda Cursor, en qué falla el código que escribe y si la app que publicaste está abierta.
¿Es seguro Replit? Lo que vimos en 3.042 aplicaciones Replit en vivo
¿Es seguro Replit? Pasamos 3.042 aplicaciones Replit en vivo por nueve comprobaciones externas. Los hallazgos estaban en la aplicación publicada, no en el host.
Supabase storage backup: tu copia de la base no tiene archivos
Un Supabase storage backup es una tarea aparte. Las copias de la base guardan la lista de tus archivos y ninguno de ellos, así que cada upload queda roto.
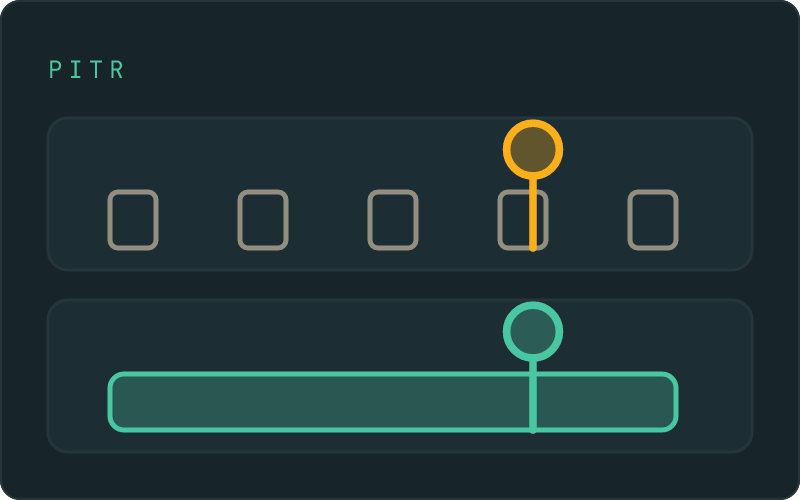
Point-in-time recovery de Supabase: precio y límites
El point-in-time recovery de Supabase rebobina tu base de datos a cualquier segundo de la última semana. Cuesta $100 al mes sobre Pro y solo cubre la base.
Todo lo de aquí lo escribe un experto en seguridad, y está dirigido a quien pulsó publicar.
Vlad Tkachenko