
 Reeve
Bases de la sécurité
ERR_TOO_MANY_REDIRECTS sur votre domaine derrière Cloudflare
ERR_TOO_MANY_REDIRECTS depuis que Cloudflare est devant votre site : d'où vient la boucle, et la correction qui garde vos connexions chiffrées.
En bref
- ERR_TOO_MANY_REDIRECTS signifie que Chrome a été renvoyé d'adresse en adresse 20 fois pour une même page et a abandonné. Derrière Cloudflare, une cause fréquente est le réglage Flexible face à un hébergeur qui renvoie le HTTP simple vers HTTPS.
- Chrome vous suggère de supprimer vos cookies. Cela met fin à une boucle que porte un seul navigateur. Une boucle dans vos réglages Cloudflare touche chaque visiteur, quel que soit le contenu de ses cookies.
- Cloudflare propose deux corrections pour une boucle Flexible. Retirer la redirection HTTPS de votre hébergeur fait charger la page et laisse le trajet entre Cloudflare et votre hébergeur en clair. Choisissez Full (strict), ou passez l'enregistrement en DNS only.
Vous avez mis votre domaine derrière Cloudflare, ou changé un réglage là-bas, et
votre app s'ouvre maintenant sur une page grise. « This page isn't working »,
dit-elle, ou le même message dans votre langue, puis « yourapp.com redirected
you too many times. », et tout en bas un code : ERR_TOO_MANY_REDIRECTS. Chrome
fait une seule suggestion : « Try deleting your cookies. » Vous les supprimez,
vous rechargez, et la page est toujours là, chez vous comme chez le client qui
vous a envoyé la capture d'écran.
La page de dépannage de Cloudflare donne deux corrections pour la boucle que provoque son réglage Flexible, et les deux font revenir la page. L'une d'elles laisse aussi chaque mot de passe tapé par vos visiteurs voyager en clair sur une partie du trajet. C'est la plus rapide, et c'est pour cela qu'il vaut mieux la connaître avant d'y recourir.
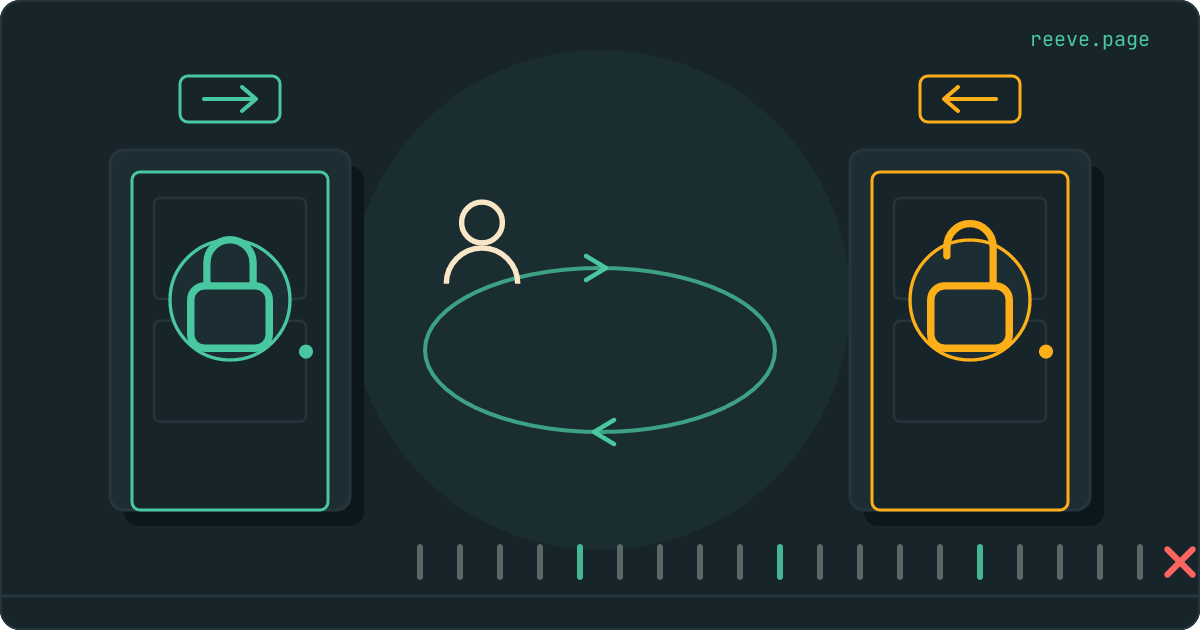
Imaginez Cloudflare comme l'accueil devant votre bureau. Les visiteurs entrent par la porte principale, qui est le HTTPS : le cadenas dans la barre d'adresse, une connexion que personne ne peut lire en chemin. L'accueil porte ensuite chaque demande jusqu'à votre bureau, c'est-à-dire votre hébergeur (Lovable, Vercel, Netlify, là où l'app tourne vraiment). Le chemin que prend l'accueil pour y aller est un réglage de Cloudflare, et le visiteur ne voit jamais cette partie du trajet.
Que signifie ERR_TOO_MANY_REDIRECTS ?
Cela signifie que le navigateur a été envoyé d'une adresse à l'autre tant de fois qu'il a cessé d'essayer. Chrome s'arrête à 20.
Une redirection est une réponse qui dit « pas ici, allez à cette adresse »,
et le navigateur la suit sans vous demander votre avis. Le code source de Chrome
plafonne la chaîne à 20 pour une page et cite, à côté du nombre, le standard
Fetch du web, selon lequel il faut renvoyer une erreur réseau quand le compteur
de redirections atteint vingt. Ce que vous voyez alors, c'est « This page isn't
working », le nom de votre site avec « redirected you too many times. », et
ERR_TOO_MANY_REDIRECTS tout en bas. La page de Cloudflare sur cette erreur en
donne une deuxième formulation que vous pouvez croiser : « The page isn't
redirecting properly ».
Le titre mérite qu'on le lise. Quand Chrome ne reçoit rien du tout de votre adresse, il affiche à la place « This site can't be reached ». Ici, le navigateur a bien atteint votre site, vingt fois de suite, et chaque réponse l'a renvoyé ailleurs. Dans l'immeuble, le visiteur a fait l'aller-retour entre deux portes jusqu'à ce que le navigateur arrête de compter.
Supprimer vos cookies règle-t-il le problème ?
Seulement si la boucle vit dans un seul navigateur. Une boucle dans vos réglages touche chaque visiteur, et ses cookies n'y jouent aucun rôle.
Un cookie est une petite note que votre app laisse dans le navigateur d'un visiteur, comme celle qui garde quelqu'un connecté. La page de Chrome pour cette erreur ajoute « Try deleting your cookies », et Firefox écrit que ce problème peut parfois venir de cookies désactivés ou refusés. Les deux s'adressent à la personne qui a l'erreur sous les yeux. Quand le site est à vous, la première question est de savoir si tout le monde la voit.
Testez-le là où vos propres cookies ne vont pas :
- Ouvrez votre site dans une fenêtre privée. Elle démarre sans aucun des cookies de votre fenêtre habituelle.
- Ouvrez-le sur votre téléphone en données mobiles, hors de votre Wi-Fi.
- Si les deux tournent en boucle, la cause est dans vos réglages, et la suite de cet article dit où.
Pourquoi le mode Flexible de Cloudflare provoque-t-il une boucle de redirection ?
Parce qu'en Flexible, Cloudflare va chercher vos pages chez votre hébergeur en HTTP simple, et qu'un hébergeur qui tient au HTTPS répond au HTTP simple par une redirection vers HTTPS.
Quand un enregistrement du DNS de Cloudflare a le nuage orange activé (Proxied), les visiteurs se connectent à Cloudflare, et Cloudflare ouvre une deuxième connexion vers votre hébergeur. C'est le mode de chiffrement SSL/TLS de Cloudflare qui décide comment se fait cette deuxième connexion. Selon Cloudflare, Flexible autorise le HTTPS entre votre visiteur et Cloudflare, mais toutes les connexions entre Cloudflare et l'origine passent en HTTP. L'origine, c'est votre hébergeur.
Revenons à l'immeuble. L'accueil monte chaque demande par l'escalier de service, qui est le HTTP simple. Votre bureau a une règle : toute personne arrivée par l'escalier de service est renvoyée vers la porte principale. Le visiteur est déjà entré par là, alors l'accueil le remonte par l'escalier de service. Le guide de Vercel pour faire tourner Cloudflare devant lui décrit exactement cela : le mode Flexible peut créer une boucle de redirection, Cloudflare se connecte à Vercel en HTTP, Vercel redirige vers HTTPS, et le cycle recommence.
La page de Cloudflare sur Flexible le met dans un encadré d'avertissement : si votre origine force le HTTPS en redirigeant automatiquement les requêtes HTTP vers HTTPS, n'utilisez pas Flexible, car cela crée une boucle de redirection qui rend votre site inaccessible.
Quels autres réglages de Cloudflare provoquent une boucle ?
Quatre autres, tous tirés de la même page de la documentation de Cloudflare. À chaque ligne, deux parties envoient le visiteur dans des sens opposés.
| Réglage dans Cloudflare | La boucle se produit quand | La correction de Cloudflare |
|---|---|---|
| Mode de chiffrement Full ou Full (strict) | votre hébergeur envoie les requêtes HTTPS vers HTTP | Retirer cette redirection chez votre hébergeur |
Always Use HTTPS, qui envoie chaque requête http vers https | votre hébergeur envoie les requêtes HTTPS vers HTTP | Retirer cette redirection, ou désactiver Always Use HTTPS |
| HSTS, un en-tête qui dit aux navigateurs de n'utiliser que HTTPS | votre hébergeur envoie les requêtes HTTPS vers HTTP, ou le mode est sur Off | Retirer la redirection et choisir un mode au-dessus de Off, ou désactiver HSTS |
| Redirect Rules et Page Rules | deux règles s'envoient les visiteurs l'une à l'autre | Revoir les règles jusqu'à ce qu'aucune n'en contredise une autre |
La dernière ligne est celle où les réglages de votre builder peuvent entrer en
jeu. Lovable envoie chaque domaine connecté à un projet vers celui que vous avez
marqué comme principal. Supposons que yourapp.com soit principal et qu'une
règle de Cloudflare envoie yourapp.com vers www.yourapp.com. Lovable renvoie
le visiteur, la règle le fait repartir, et le navigateur compte jusqu'à 20.
Quelle correction garde les connexions de vos visiteurs chiffrées ?
Full (strict), ou bien retirer Cloudflare du chemin avec DNS only. L'autre correction de Cloudflare pour une boucle Flexible fait charger la page et laisse le deuxième trajet en HTTP simple.
La page de dépannage cite les deux : soit retirer les redirections HTTPS du serveur d'origine, soit passer le mode de chiffrement SSL/TLS en Full ou plus. La première semble plus rapide, puisque rien ne change chez Cloudflare. Dans l'immeuble, elle retire la règle de la porte de votre bureau pour que l'escalier de service fonctionne, et tout ce qui se dit dans l'escalier peut être entendu : l'e-mail et le mot de passe d'un formulaire de connexion, et la page qui revient avec le compte de quelqu'un dessus. Cloudflare décrit Flexible comme un mode qui ne rend votre site que partiellement sécurisé, et conseille aux applications contenant des informations sensibles, données personnelles ou connexions d'utilisateurs, d'utiliser Full ou Full (strict) à la place.
Vos visiteurs ne peuvent pas le voir : le cadenas de leur barre d'adresse ne concerne que la porte principale.
Full chiffre le deuxième trajet sans vérifier qui répond à l'autre bout. Selon la page de Cloudflare sur ce mode, le certificat présenté par l'origine n'est validé d'aucune façon, et sans Full (strict), un tiers malveillant pourrait en théorie détourner la connexion et présenter son propre certificat. Un certificat est la pièce d'identité que présente votre hébergeur pour prouver quel site il est. Full (strict) vérifie cette pièce : non expirée, émise par une autorité publiquement reconnue ou par l'Origin CA de Cloudflare, et au nom de votre domaine. Le conseil de Cloudflare est de choisir Full (strict) chaque fois que c'est possible.
| Ce que vous réglez | Entre Cloudflare et votre hébergeur |
|---|---|
| Flexible, avec la redirection HTTPS de votre hébergeur retirée | HTTP simple |
| Full | Chiffré, et le certificat de votre hébergeur n'est pas vérifié |
| Full (strict) | Chiffré, et le certificat de votre hébergeur est vérifié |
| DNS only (nuage gris) | Pas de deuxième trajet : les visiteurs se connectent directement à votre hébergeur, en HTTPS |
Comment corriger ERR_TOO_MANY_REDIRECTS sur Lovable ou Vercel ?
Passez les enregistrements en DNS only, ce que Lovable et Vercel décrivent tous deux, ou gardez le proxy et réglez le mode de chiffrement sur Full (strict).
- Voyez quelle configuration vous avez. Dans Cloudflare, ouvrez les enregistrements DNS de votre domaine. Le statut du proxy à côté de chaque enregistrement est un nuage orange (Proxied) ou gris (DNS only). Ouvrez ensuite la page de vue d'ensemble SSL/TLS pour le mode de chiffrement.
- Pour retirer Cloudflare du chemin, passez en DNS only les enregistrements que votre hébergeur vous a donnés. Selon le guide de Vercel, vous pouvez garder Cloudflare comme fournisseur DNS sans activer son proxy inverse, en vérifiant d'abord que Vercel présente un certificat publiquement reconnu pour le nom d'hôte. Lovable installe un certificat pour chaque domaine personnalisé qu'il connecte, et sa réponse aux erreurs Cloudflare sur un domaine Lovable est ce même changement : DNS only (nuage gris) au lieu de Proxied (nuage orange).
- Pour garder Cloudflare devant, choisissez Full (strict) sur cette page de vue d'ensemble. Selon votre compte, la page peut proposer Automatic SSL/TLS, qui choisit un mode en testant votre hébergeur, à côté de Custom SSL/TLS, où vous le choisissez vous-même. Le guide de Vercel demande Full (strict). Sur Lovable, la voie avec proxy est l'option Uses Cloudflare or similar proxy au moment de connecter le domaine, et la documentation de Lovable précise que Lovable ne configure, ne valide ni ne surveille votre CDN ou votre proxy : le mode est donc à vous de le régler. Si votre hébergeur n'a pas de certificat valide pour le nom, vos visiteurs risquent de voir l'erreur 526 de Cloudflare au lieu de votre page.
- Cherchez une règle qui va dans l'autre sens. Dans les Redirect Rules et
les Page Rules de Cloudflare, repérez tout ce qui fait passer les visiteurs
entre
wwwet le domaine nu à l'inverse du réglage de votre hébergeur. - Testez de nouveau dans une fenêtre privée et en données mobiles.
Une fois votre site rechargé, notre scan gratuit le lit de l'extérieur, comme le navigateur d'un visiteur, et vous donne la date de fin de votre certificat et vous dit si votre site envoie HSTS. Il prend environ 20 secondes et ne demande aucun compte : scannez votre app.
Garder un œil dessus après la correction
Les réglages de Cloudflare changent sans déploiement, donc la vérification à refaire porte sur ce que votre site envoie vu de l'extérieur.
Le scan gratuit lit votre site en ligne comme le fait le navigateur d'un visiteur.
- Il donne la date de fin de votre certificat et les en-têtes de sécurité que votre site envoie, HSTS compris.
- Il n'y a pas de compte à créer ni rien à installer.
Scannez votre app gratuitement en 20 secondes
Reeve Monitor relance cette vérification de sécurité toutes les heures et vous prévient quand votre note baisse.
- L'alerte indique votre note avant et après.
- Il vous avertit avant que votre certificat SSL n'expire.
- Les alertes partent par e-mail, Telegram, Slack ou webhook.
Que faire maintenant
Que faire
- Lisez le titre avant de changer quoi que ce soit. « This page isn't working » avec
ERR_TOO_MANY_REDIRECTSsignifie que votre site a répondu, et qu'il a sans cesse renvoyé le navigateur ailleurs. - Ouvrez le site dans une fenêtre privée et en données mobiles. S'il tourne en boucle là aussi, supprimer les cookies ne le réglera pas.
- Dans Cloudflare, vérifiez le statut du proxy de vos enregistrements et le mode de chiffrement SSL/TLS.
- Passez les enregistrements en DNS only, ou gardez le proxy et choisissez Full (strict).
- Laissez en place la redirection HTTPS de votre hébergeur. La retirer met fin à une boucle Flexible en faisant passer les connexions de vos visiteurs en HTTP simple.
- Cherchez une règle de redirection Cloudflare qui contredit la redirection de votre hébergeur entre
wwwet le domaine nu.
Si le navigateur vous avertit maintenant d'un problème de certificat, lisez les trois causes autres que l'expiration : un proxy devant votre hébergeur en fait partie.
FAQ
Que signifie ERR_TOO_MANY_REDIRECTS ?
Votre site a répondu encore et encore « allez plutôt à cette autre adresse », et Chrome a cessé de suivre après 20 de ces réponses pour une même page. Le titre affiché est « This page isn't working », avec en dessous le nom de votre site et « redirected you too many times. ». Votre site a donc bien été atteint, et chaque réponse a envoyé le navigateur ailleurs.
Supprimer mes cookies corrige-t-il « redirected you too many times » ?
Seulement si la boucle vit dans un seul navigateur, le cas pour lequel la suggestion de Chrome est écrite. Ouvrez votre site dans une fenêtre privée et en données mobiles. S'il tourne en boucle là aussi, la cause est dans vos réglages, chez Cloudflare ou dans une règle de redirection, et supprimer les cookies n'y change rien.
Pourquoi mon site tourne-t-il en boucle depuis que j'ai activé Cloudflare ?
Avec le nuage orange, Cloudflare se connecte à votre hébergeur pour chaque visiteur. En mode Flexible, il le fait en HTTP simple, et un hébergeur qui ne sert que du HTTPS répond par une redirection vers HTTPS. Le visiteur est déjà arrivé en HTTPS, Cloudflare redemande en HTTP, et les deux renvoient le navigateur en rond.
Le mode SSL Flexible de Cloudflare est-il sûr ?
Il ne chiffre que la connexion entre votre visiteur et Cloudflare. La documentation de Cloudflare elle-même dit que Flexible ne rend votre site que partiellement sécurisé, et demande aux sites avec des données personnelles ou des connexions d'utilisateurs de passer en Full ou Full (strict). Des deux, seul Full (strict) vérifie le certificat que présente votre hébergeur.
DNS only ou Full (strict) pour une app Lovable ou Vercel ?
Les deux fonctionnent. DNS only retire Cloudflare du chemin, et Lovable comme Vercel décrivent cette voie ; Vercel vous demande de vérifier d'abord qu'il présente un certificat de confiance pour le domaine. Full (strict) garde Cloudflare devant et exige que votre hébergeur présente un certificat valide pour le nom, ce que demande justement le guide de Vercel.