
 Reeve
La sécurité, en langage clair
Des articles courts sur ce qui ne va vraiment pas dans les applis créées par IA, et ce qu'il faut faire.
Page 2 sur 5
Pourquoi vous ne pouvez pas télécharger votre sauvegarde Supabase
Impossible de télécharger votre sauvegarde Supabase sur un projet récent : la copie quotidienne est physique. Comment le vérifier et garder la vôtre.
Supabase "permission denied for table" : le grant manquant
Dès le 30 octobre, une nouvelle table Supabase répond "permission denied for table" tant que l'accès n'est pas accordé. Le grant de l'e-mail est la moitié.
Un endpoint d'API ouvert est-il un problème de sécurité ?
Votre scan a signalé un endpoint d'API ouvert. Que cela compte dépend de ce qui est revenu, et la plupart de ceux trouvés étaient à la plateforme.
Scan de sécurité Lovable : ce qu’il ne peut pas prouver
Scan de sécurité Lovable : ce que vérifient le Quick scan et le Deep scan, quand chacun part, et la seule chose qu’un scan de l’intérieur ne prouve pas.
Pourquoi votre dump Supabase ne contient aucun utilisateur
Lancez supabase db dump tout seul et vous obtenez la forme de votre base et aucune de ses lignes, sans le schéma auth où vivent vos utilisateurs.
Domaine expiré, site hors ligne : ce qui se passe ensuite
Votre domaine a expiré et votre site est hors ligne. Le compte à rebours qui démarre, pourquoi le certificat est le moindre souci, et comment vérifier les deux.
Lovable est-il sûr ? Ce que 18 554 applications Lovable ont montré
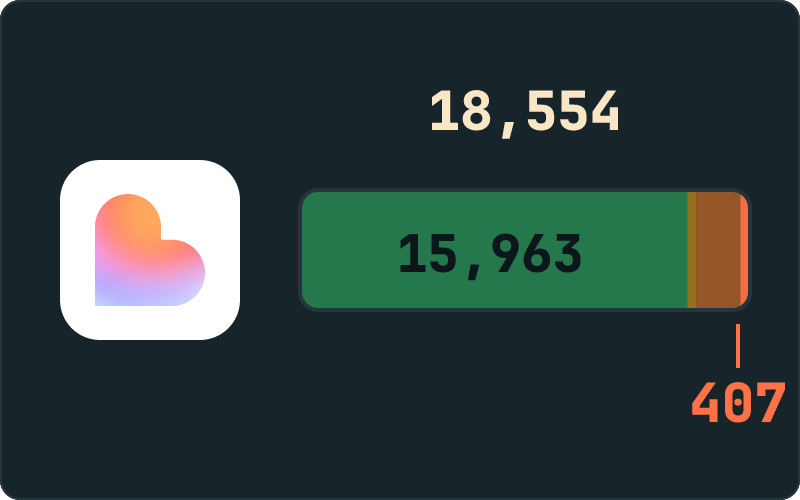
Lovable est-il sûr ? 18 554 applications, neuf vérifications. La plateforme était la plus propre des cinq. Les trouvailles étaient dans les applications.
La checklist de sécurité du vibe coding, en neuf vérifications
Une checklist de sécurité du vibe coding en neuf points, chacun vérifiable de l’extérieur sur votre appli en ligne, et chacun avec un test d’une ligne.
Une clé secrète Stripe dans votre frontend peut déplacer de l’argent
Une clé secrète Stripe exposée dans votre frontend peut rembourser, débiter et lire chaque fiche client que vous détenez. Votre clé pk_live_ y a sa place.
Variables d’environnement Vite exposées : le préfixe dit publier
Variables d’environnement Vite exposées : votre appli a fait ce que le préfixe demandait. VITE_ et NEXT_PUBLIC_ veulent dire publier, et l’IA ignorait le prix.
Sécurité Base44 : ce qu’un scan signale, et ce qui dépend de vous
Sécurité Base44 sur 5 438 applis : trois signalements sur presque chacune sont ceux de la plateforme, la source map est le badge Base44, votre part est courte.
Cursor AI est-il sûr ? L’éditeur, le code et l’appli publiée
Cursor AI est-il sûr ? Trois questions dans une recherche : ce que Cursor garde, ce que son code rate, et si l’appli que vous avez publiée est ouverte.
Replit est-il sûr ? Ce que 3 042 applications Replit nous ont montré
Replit est-il sûr ? 3 042 applications Replit en ligne, neuf vérifications externes. Les trouvailles étaient dans l’application publiée, pas chez l’hébergeur.
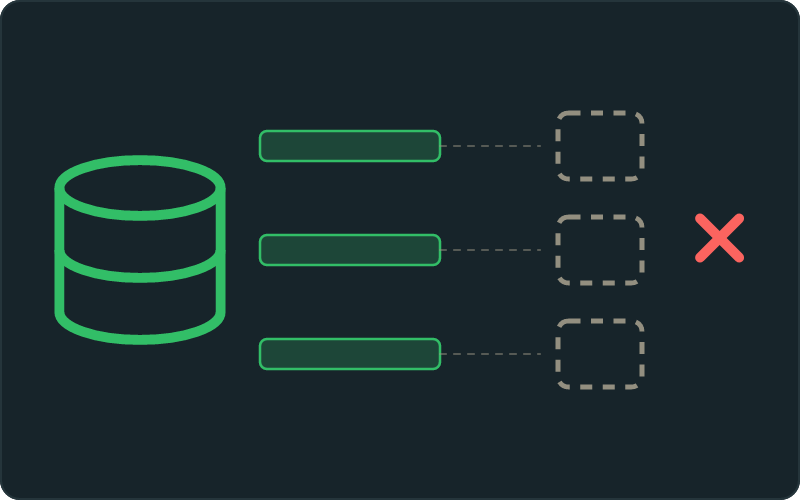
Supabase storage backup : votre copie de base n'a aucun fichier
Un Supabase storage backup est une tâche à part. Les sauvegardes de la base gardent la liste de vos fichiers et aucun des fichiers, donc chaque upload casse.
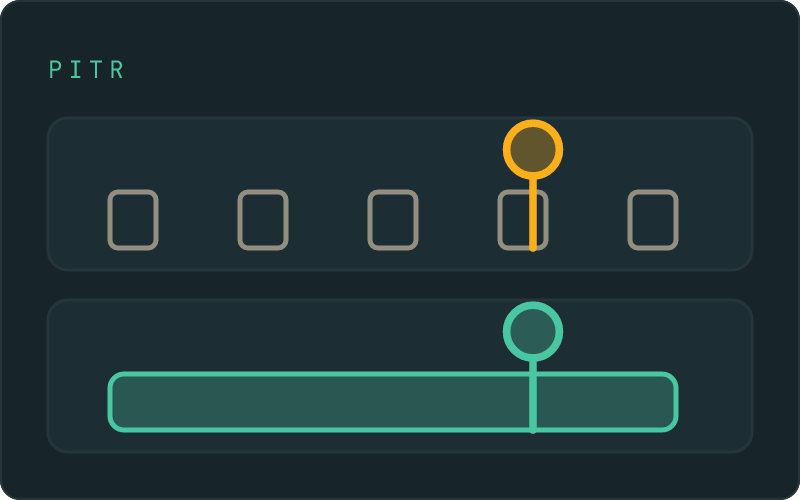
Point-in-time recovery Supabase : prix et limites
Le point-in-time recovery de Supabase rembobine votre base à la seconde près sur la dernière semaine. $100 par mois en plus de Pro, et rien que la base.
Tout ici est écrit par un expert en sécurité, et s’adresse à la personne qui a cliqué sur déployer.
Vlad Tkachenko