
 Reeve
Sicurezza, spiegata semplice
Articoli brevi su ciò che va davvero storto nelle app create con l'IA, e cosa farci.
Pagina 6 di 7
Supabase "RLS disabled in public": cosa non vede l'avviso
Supabase segnala "RLS disabled in public" come errore. Non dice nulla della policy di lettura che lascia la tua tabella altrettanto aperta.
Come ruotare una chiave service_role Supabase trapelata
Supabase dice di chiudere prima la falla. Altre guide dicono di ruotare subito. Quale sia giusto dipende da dove è finita la tua chiave service_role.
Scanner di sicurezza per vibe coding a confronto, il nostro incluso
Il miglior scanner di sicurezza per vibe coding dipende da tre domande che nessun elenco di funzioni affronta. Otto strumenti a confronto, con i prezzi.
Supabase security checker: i cinque controlli da fare da soli
Un Supabase security checker legge la tua app pubblicata invece delle impostazioni del progetto. Ecco i cinque controlli che esegue e come farli da solo.
Scanner di sicurezza per vibe coding: cosa si perde
Uno scanner di sicurezza per vibe coding legge la tua app dal vivo, da fuori. Cosa copre, le quattro cose che non può vedere e come leggere il risultato.
Intestazioni di sicurezza mancanti: quando contano
Le intestazioni di sicurezza mancanti sono il rilievo che il nostro scanner stampa più spesso. Da cosa proteggono e quando sono la riga meno urgente.
La tua chiave API OpenAI è esposta nel frontend. Ruotala.
Una chiave API OpenAI esposta nel frontend non si può legare a nessun dominio. Ruotala oggi, sposta la chiamata sul tuo server e metti un tetto di spesa.
Chiave API esposta nel frontend: cosa spediscono 30.998 app
Una chiave API esposta nel tuo frontend è quasi sempre una chiave di Google Maps. Abbiamo scansionato 30.998 app vibe-coded e contato cosa esce davvero.
Strumenti di backup Supabase a confronto, il nostro incluso
Quattro tipi di strumento di backup Supabase, cosa copia davvero ognuno, e il caso in cui una GitHub Action gratuita batte il pagare chiunque, noi inclusi.
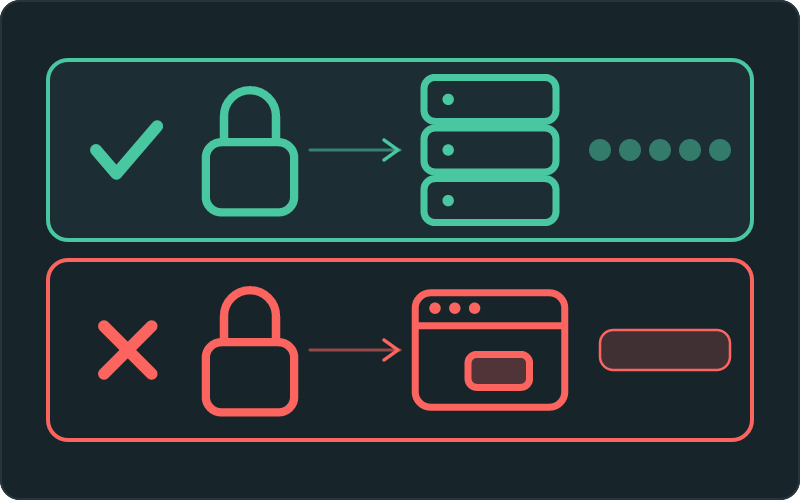
Come usare i secret su Replit, e cosa viene comunque pubblicato
Come usare i secret su Replit: aggiungerne uno, rileggerlo e risolvere le due cause dell'undefined. E le chiavi che lo strumento non riesce a proteggere.
Backup del piano gratuito Supabase: farne uno senza terminale
Sul piano gratuito Supabase non esistono backup: la copia la fai tu. Come farne uno dalla dashboard e che cosa si lascia dietro la via del CSV.
Supabase è sicuro? Sì. Il tuo progetto è un'altra questione
Supabase è sicuro? La piattaforma è certificata, cifrata e sottoposta a pentest. La loro documentazione dice dove finisce quello e iniziano le tue impostazioni.
Dove trovare le chiavi API di Supabase: anon, service_role e URL
L'URL del progetto, la chiave anon e la chiave service_role stanno su una pagina della dashboard. Ecco dove si trova e quale dei quattro va nella tua app.
New row violates row-level security policy su Supabase. E adesso?
"New row violates row-level security policy" significa che Supabase ha rifiutato una scrittura. La soluzione veloce riapre la tabella a chiunque.
Un wildcard CORS è un rischio di sicurezza? Quasi mai.
Un wildcard CORS è un rischio di sicurezza? Di solito è il valore predefinito del tuo builder e non consegna nulla che il tuo server non desse già a chiunque.
Tutto qui è scritto da un esperto di sicurezza, e si rivolge a chi ha premuto pubblica.
Vlad Tkachenko