
 Reeve
Основи безпеки
ERR_TOO_MANY_REDIRECTS на вашому домені за Cloudflare
ERR_TOO_MANY_REDIRECTS, відколи перед сайтом стоїть Cloudflare: звідки береться петля і яке виправлення залишає входи користувачів зашифрованими.
Коротко
- ERR_TOO_MANY_REDIRECTS означає, що Chrome 20 разів пересилали з адреси на адресу заради однієї сторінки, і він здався. За Cloudflare поширена причина в тому, що його режим Flexible зустрічається з хостом, який переводить звичайний HTTP на HTTPS.
- Chrome радить видалити cookies. Це закінчує петлю, яку носить із собою один браузер. Петля у ваших налаштуваннях Cloudflare зачіпає кожного відвідувача, хоч би що лежало в його cookies.
- Cloudflare пропонує два виправлення для петлі Flexible. Якщо прибрати HTTPS-переадресацію на хості, сторінка завантажиться, а відрізок між Cloudflare і хостом лишиться незашифрованим. Обирайте Full (strict) або переведіть запис у DNS only.
Ви поставили свій домен за Cloudflare або змінили там одне налаштування, і
тепер ваш застосунок відкривається на сірій сторінці. Там написано «This page
isn't working» (або те саме вашою мовою), далі «yourapp.com redirected you too
many times.», а в самому низу код: ERR_TOO_MANY_REDIRECTS. Chrome дає одну
пораду: «Try deleting your cookies.» Ви видаляєте їх, перезавантажуєте, і
сторінка нікуди не зникає, ні у вас, ні в клієнта, який надіслав вам скриншот.
Сторінка Cloudflare про цю помилку дає два виправлення для петлі, яку спричиняє його режим Flexible, і обидва повертають сторінку. Одне з них до того ж змушує кожен пароль, який вводять ваші відвідувачі, частину шляху їхати незашифрованим. Воно швидше, і тому його варто зрозуміти, перш ніж за нього братися.
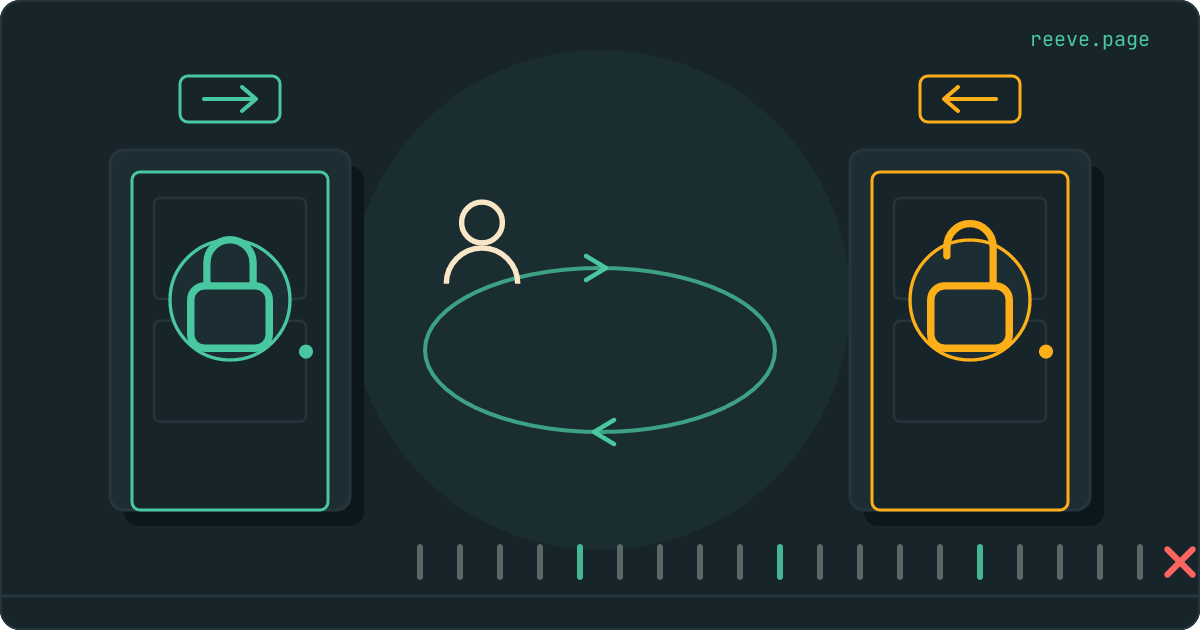
Уявіть Cloudflare як рецепцію перед вашим офісом. Відвідувачі заходять через парадні двері, і ці двері називаються HTTPS: замочок в адресному рядку, з’єднання, яке ніхто дорогою не прочитає. Далі рецепція несе кожен запит до вашого офісу, тобто до вашого хоста (Lovable, Vercel, Netlify, де б застосунок насправді не працював). Яким шляхом рецепція туди йде, вирішує налаштування Cloudflare, і цієї частини дороги відвідувач ніколи не бачить.
Що означає ERR_TOO_MANY_REDIRECTS?
Це означає, що браузер стільки разів пересилали з однієї адреси на іншу, що він перестав пробувати. Chrome зупиняється на 20.
Переадресація є відповіддю «не тут, ідіть на цю адресу», і браузер виконує
її, не питаючи вас. Вихідний код Chrome обмежує ланцюжок двадцятьма
переадресаціями на сторінку і поруч із числом цитує вебстандарт Fetch: коли
лічильник переадресацій доходить до двадцяти, треба повернути мережеву помилку.
Тоді ви й бачите «This page isn't working», назву вашого сайту з «redirected you
too many times.» і ERR_TOO_MANY_REDIRECTS унизу. Сторінка Cloudflare про цю
помилку наводить ще одне формулювання, яке вам може трапитися: «The page isn't
redirecting properly».
Заголовок варто прочитати. Коли Chrome узагалі нічого не отримує з вашої адреси, він пише натомість «This site can't be reached». Тут браузер дістався вашого сайту, двадцять разів поспіль, і кожна відповідь посилала його кудись іще. У нашій будівлі відвідувача водили між двома дверима, доки браузер не перестав рахувати.
Чи допоможе видалити cookies?
Тільки якщо петля живе в одному браузері. Петля у ваших налаштуваннях зачіпає кожного відвідувача, і його cookies тут ні до чого.
Cookie називають маленьку записку, яку ваш застосунок залишає в браузері відвідувача, наприклад ту, що тримає людину в обліковому записі. Сторінка Chrome для цієї помилки додає «Try deleting your cookies», а Firefox пише, що проблема іноді виникає, коли cookies вимкнені чи відхилені. Обидві поради написані для того, хто бачить помилку перед собою. Коли сайт ваш, перше питання в тому, чи бачать її всі.
Перевірте там, куди ваші власні cookies не дістануть:
- Відкрийте сайт у приватному вікні. Воно стартує без жодних cookies вашого звичайного вікна.
- Відкрийте його на телефоні через мобільний інтернет, не через домашній Wi-Fi.
- Якщо по колу ходять обидва, причина у ваших налаштуваннях, і решта цієї статті про те, де саме.
Чому режим Flexible у Cloudflare спричиняє петлю переадресації?
Тому що у Flexible Cloudflare забирає ваші сторінки з хоста звичайним HTTP, а хост, який наполягає на HTTPS, відповідає на звичайний HTTP переадресацією на HTTPS.
Коли в записі DNS у Cloudflare ввімкнена помаранчева хмарка (Proxied), відвідувачі з’єднуються з Cloudflare, а Cloudflare відкриває друге з’єднання до вашого хоста. Як саме йде це друге з’єднання, вирішує режим шифрування SSL/TLS у Cloudflare. За словами Cloudflare, Flexible дозволяє HTTPS між відвідувачем і Cloudflare, але всі з’єднання між Cloudflare і origin ідуть через HTTP. Origin тут означає ваш хост.
Повернімося до будівлі. Рецепція несе кожен запит нагору чорними сходами, і ці сходи означають звичайний HTTP. У вашому офісі одне правило: хто прийшов чорними сходами, того відправляють навколо до парадних дверей. Відвідувач уже зайшов саме ними, тож рецепція знову веде його чорними сходами. Посібник Vercel про те, як ставити Cloudflare перед Vercel, описує рівно це: режим Flexible може спричинити петлю переадресації, Cloudflare з’єднується з Vercel через HTTP, Vercel переадресовує на HTTPS, і цикл повторюється.
Сторінка Cloudflare про Flexible виносить це в рамку з попередженням: якщо ваш origin примусово вмикає HTTPS, автоматично переадресовуючи запити HTTP на HTTPS, не використовуйте Flexible, бо так виникає петля переадресації, через яку ваш сайт стає недоступним.
Які ще налаштування Cloudflare спричиняють петлю?
Ще чотири, усі з тієї самої сторінки документації Cloudflare. У кожному рядку дві сторони відправляють відвідувача в протилежні боки.
| Налаштування в Cloudflare | Петля виникає, коли | Виправлення від Cloudflare |
|---|---|---|
| Режим шифрування Full або Full (strict) | ваш хост відправляє запити HTTPS на HTTP | Прибрати цю переадресацію на хості |
Always Use HTTPS, яке відправляє кожен запит http на https | ваш хост відправляє запити HTTPS на HTTP | Прибрати цю переадресацію або вимкнути Always Use HTTPS |
| HSTS, заголовок, що велить браузерам користуватися тільки HTTPS | ваш хост відправляє запити HTTPS на HTTP або режим стоїть на Off | Прибрати переадресацію й обрати будь-який режим вище за Off або вимкнути HSTS |
| Redirect Rules і Page Rules | два правила відправляють відвідувачів одне до одного | Переглянути правила, доки жодне не суперечитиме іншому |
В останньому рядку можуть з’явитися налаштування вашого білдера. Lovable
відправляє кожен домен, під’єднаний до проєкту, на той, який ви позначили
основним. Припустімо, основний yourapp.com, а правило в Cloudflare
відправляє yourapp.com на www.yourapp.com. Lovable повертає відвідувача
назад, правило знову відправляє вперед, і браузер рахує до 20.
Яке виправлення залишає входи ваших відвідувачів зашифрованими?
Full (strict) або прибрати Cloudflare з дороги за допомогою DNS only. Інше виправлення від Cloudflare для петлі Flexible дає сторінці завантажитися і лишає другий відрізок на звичайному HTTP.
Сторінка про помилку називає обидва: або прибрати HTTPS-переадресації на origin-сервері, або підняти режим шифрування SSL/TLS до Full чи вище. Перше здається швидшим, адже в Cloudflare нічого не змінюється. У будівлі воно знімає правило з дверей вашого офісу, щоб чорні сходи запрацювали, і все, що говориться на сходах, можна підслухати: пошту й пароль із форми входу, а ще сторінку, яка повертається з чиїмось обліковим записом. Cloudflare описує Flexible як режим, з яким ваш сайт захищений лише частково, і радить застосункам із чутливою інформацією, тобто персональними даними чи входом користувачів, обрати натомість Full або Full (strict).
Ваші відвідувачі цього не помітять: замочок в їхньому адресному рядку стосується тільки парадних дверей.
Full шифрує другий відрізок, не перевіряючи, хто відповідає на іншому кінці. Сторінка Cloudflare про цей режим каже, що сертифікат, який показує origin, ніяк не перевіряється, і без Full (strict) зловмисник теоретично може перехопити з’єднання і показати власний сертифікат. Сертифікат править вашому хосту за посвідчення, яким він доводить, що він саме цей сайт. Full (strict) перевіряє це посвідчення: строк дії не минув, видав його публічно довірений центр або власний Origin CA від Cloudflare, і в ньому стоїть ваш домен. Порада Cloudflare: обирати Full (strict) щоразу, коли це можливо.
| Що ви налаштовуєте | Між Cloudflare і вашим хостом |
|---|---|
| Flexible, з прибраною HTTPS-переадресацією на хості | Звичайний HTTP |
| Full | Шифрується, а сертифікат вашого хоста не перевіряється |
| Full (strict) | Шифрується, і сертифікат вашого хоста перевіряється |
| DNS only (сіра хмарка) | Другого відрізка немає: відвідувачі з’єднуються з вашим хостом напряму через його власний HTTPS |
Як виправити ERR_TOO_MANY_REDIRECTS на Lovable або Vercel?
Переведіть записи в DNS only, як описують і Lovable, і Vercel, або залиште проксі й поставте режим шифрування Full (strict).
- Подивіться, що у вас налаштовано. У Cloudflare відкрийте DNS-записи свого домену. Статус проксі біля кожного запису показує помаранчева хмарка (Proxied) або сіра (DNS only). Потім відкрийте сторінку огляду SSL/TLS, щоб побачити режим шифрування.
- Щоб прибрати Cloudflare з дороги, переведіть у DNS only записи, які дав вам хост. За посібником Vercel, Cloudflare можна залишити DNS-провайдером, не вмикаючи його зворотний проксі, але спершу треба переконатися, що Vercel показує публічно довірений сертифікат для цього імені хоста. Lovable встановлює сертифікат для кожного власного домену, який під’єднує, і його відповідь на помилки Cloudflare для домену Lovable саме такий перемикач: DNS only (сіра хмарка) замість Proxied (помаранчева хмарка).
- Щоб залишити Cloudflare попереду, оберіть Full (strict) на тій самій сторінці огляду. Залежно від акаунта сторінка може пропонувати Automatic SSL/TLS, яке обирає режим, тестуючи ваш хост, поруч із Custom SSL/TLS, де режим обираєте ви. Посібник Vercel вимагає Full (strict). На Lovable шлях із проксі відкриває опція Uses Cloudflare or similar proxy під час під’єднання домену, а документація Lovable пише, що Lovable не налаштовує, не перевіряє і не відстежує ваш CDN чи проксі, тож режим ставите ви самі. Якщо у вашого хоста немає дійсного сертифіката на це ім’я, відвідувачі можуть побачити помилку Cloudflare 526 замість вашої сторінки.
- Пошукайте правило, що веде в інший бік. У Redirect Rules і Page Rules у
Cloudflare знайдіть усе, що переводить відвідувачів між
wwwі доменом безwwwвсупереч налаштуванню вашого хоста. - Перевірте ще раз у приватному вікні та через мобільний інтернет.
Коли сайт знову завантажується, наш безкоштовний скан читає його ззовні, як браузер відвідувача, і повідомляє дату закінчення вашого сертифіката та чи надсилає ваш сайт HSTS. Це займає близько 20 секунд і не потребує акаунта: проскануйте свій застосунок.
Як стежити за цим після виправлення
Налаштування Cloudflare змінюються без деплою, тож перевіряти варто те, що ваш сайт надсилає назовні.
Безкоштовний скан читає ваш живий сайт так, як це робить браузер відвідувача.
- Він показує дату закінчення вашого сертифіката і заголовки безпеки, які надсилає ваш сайт, разом із HSTS.
- Не треба ні створювати акаунт, ні нічого встановлювати.
Проскануйте свій застосунок безкоштовно за 20 секунд
Reeve Monitor щогодини запускає цю перевірку безпеки і каже вам, коли ваша оцінка падає.
- В оповіщенні видно вашу оцінку до і після.
- Він попереджає, перш ніж закінчиться ваш SSL-сертифікат.
- Оповіщення приходять поштою, у Telegram, Slack або на webhook.
Що зробити просто зараз
Що робити
- Прочитайте заголовок, перш ніж щось змінювати. «This page isn't working» разом з
ERR_TOO_MANY_REDIRECTSозначає, що ваш сайт відповів і щоразу посилав браузер кудись далі. - Відкрийте сайт у приватному вікні та через мобільний інтернет. Якщо там він теж ходить по колу, видалення cookies не допоможе.
- У Cloudflare перевірте статус проксі ваших записів і режим шифрування SSL/TLS.
- Переведіть записи в DNS only або залиште проксі й оберіть Full (strict).
- Не чіпайте HTTPS-переадресацію на хості. Якщо її прибрати, петля Flexible зникне, бо входи ваших відвідувачів підуть звичайним HTTP.
- Пошукайте правило переадресації в Cloudflare, яке суперечить переадресації вашого хоста між
wwwі доменом безwww.
Якщо тепер браузер попереджає про сертифікат, прочитайте три причини, крім закінчення строку: проксі перед вашим хостом серед них.
Поширені запитання
Що означає ERR_TOO_MANY_REDIRECTS?
Ваш сайт знову й знову відповідав «краще йдіть на цю іншу адресу», і Chrome перестав виконувати ці відповіді після 20 разів для однієї сторінки. Заголовок на сторінці «This page isn't working», під ним назва вашого сайту і «redirected you too many times.». Отже, браузер ваш сайт таки знайшов, і кожна відповідь посилала його кудись далі.
Чи допоможе видалення cookies, коли бачу «redirected you too many times»?
Тільки якщо петля живе в одному браузері, і саме для цього випадку написана порада Chrome. Відкрийте сайт у приватному вікні та через мобільний інтернет. Якщо він ходить по колу і там, причина у ваших налаштуваннях, у Cloudflare або в правилі переадресації, і видалення cookies нічого не змінить.
Чому мій сайт почав ходити по колу, щойно я ввімкнув Cloudflare?
З помаранчевою хмаркою Cloudflare з’єднується з вашим хостом заради кожного відвідувача. У режимі Flexible він робить це звичайним HTTP, а хост, який віддає тільки HTTPS, відповідає переадресацією на HTTPS. Відвідувач уже прийшов через HTTPS, Cloudflare знову питає через HTTP, і вони обидва женуть браузер по колу.
Чи безпечний режим SSL Flexible у Cloudflare?
Він шифрує лише з’єднання між вашим відвідувачем і Cloudflare. Сама документація Cloudflare каже, що з Flexible ваш сайт захищений лише частково, і радить сайтам з персональними даними чи входом користувачів обрати Full або Full (strict). Із цих двох лише Full (strict) перевіряє сертифікат, який показує ваш хост.
DNS only чи Full (strict) для застосунку на Lovable або Vercel?
Працюють обидва. DNS only прибирає Cloudflare з дороги, і цей шлях описують і Lovable, і Vercel; Vercel просить спершу переконатися, що він показує довірений сертифікат для домену. Full (strict) залишає Cloudflare попереду і потребує, щоб ваш хост мав дійсний сертифікат на це ім’я, саме цього вимагає посібник Vercel.