
 Reeve
Безпека зрозумілою мовою
Короткі матеріали про те, що насправді ламається в ШІ-застосунках, і що з цим робити.
Сторінка 2 з 5
Чому ви не можете завантажити резервну копію Supabase
Завантажити резервну копію Supabase на сучасному проєкті не вийде: щоденна копія там фізична. Як це перевірити і як тримати власну копію.
Supabase "permission denied for table": бракує GRANT
З 30 жовтня нова таблиця в Supabase відповідає "permission denied for table", доки ви не дасте доступ. Лист показує лише половину виправлення.
Чи є відкритий API-ендпоінт проблемою безпеки? Читайте JSON
Ваше сканування позначило відкритий API-ендпоінт. Чи це важливо, залежить від того, що повернулося, і більшість знайдених належали платформі.
Сканування безпеки Lovable: чого воно не доведе
Сканування безпеки Lovable: що перевіряють Quick scan і Deep scan, коли запускається кожне, і єдине, чого не доведе жодне сканування зсередини.
Чому у вашому дампі Supabase немає користувачів
Запустіть supabase db dump окремо і отримаєте форму вашої бази та жодного її рядка, без схеми auth, у якій живуть ваші користувачі.
Домен закінчився, сайт лежить: що буде далі
Ваш домен закінчився і сайт лежить. Ось який годинник уже пішов, чому прострочений сертифікат це менша з двох бід, і як перевірити обидва.
Чи безпечний Lovable? Що показали 18 554 застосунки Lovable
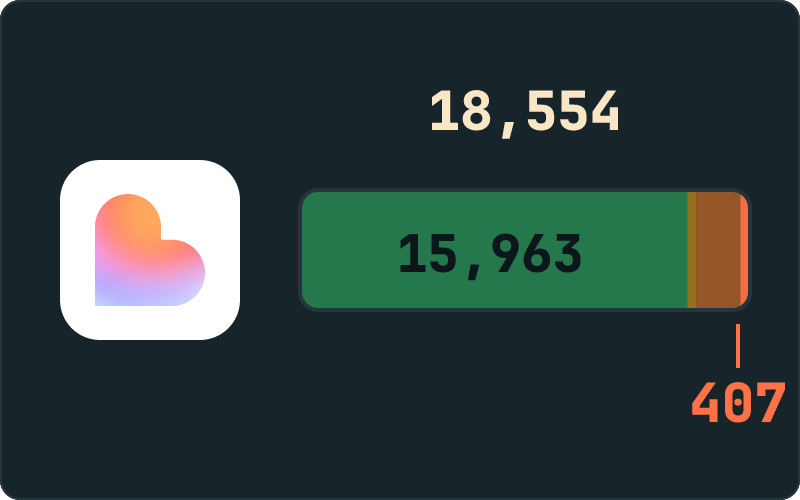
Чи безпечний Lovable? Ми прогнали 18 554 живі застосунки Lovable через дев’ять перевірок. Платформа виявилася найчистішою з п’яти. Знахідки були в застосунках.
Чек-лист безпеки для vibe coding, у девʼяти перевірках
Чек-лист безпеки для vibe coding із девʼяти пунктів, кожен з яких будь-хто може перевірити у вашому живому застосунку ззовні, і кожен має тест на один рядок.
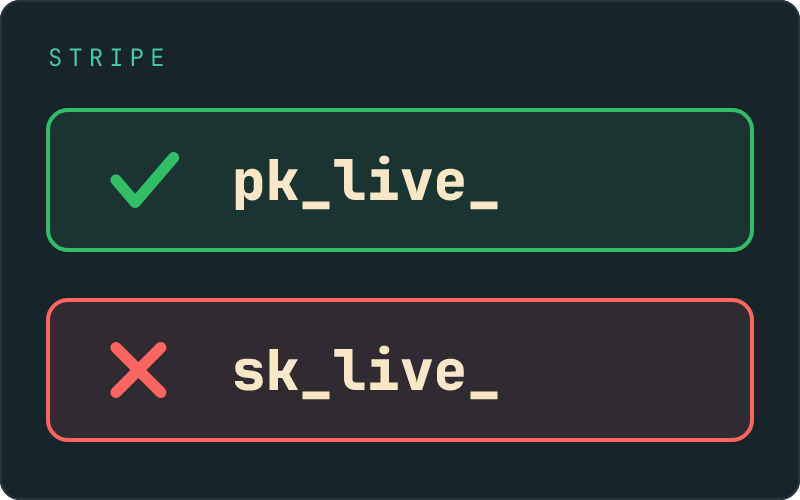
Секретний ключ Stripe у фронтенді може рухати гроші
Секретний ключ Stripe, відкритий у вашому фронтенді, може повертати кошти, списувати й читати кожну картку клієнта. А ключ pk_live_ там і має бути.
Змінні оточення Vite відкриті: префікс означає опублікувати це
Змінні оточення Vite відкриті у вашому застосунку, бо так просив префікс. VITE_ і NEXT_PUBLIC_ означають опублікувати це, а ШІ, який їх додав, не знав ціни.
Безпека Base44: що позначає скан і що з цього виправляти вам
Безпека Base44 на 5 438 просканованих застосунках: три знахідки майже на кожному належать платформі, source map є бейджем Base44, а ваша частина коротка.
Чи безпечний Cursor AI? Редактор, код і опублікований застосунок
Чи безпечний Cursor AI? Три запитання в одному пошуку: що Cursor зберігає, у чому помиляється його код і чи відкритий застосунок, який ви опублікували.
Чи безпечний Replit? Що ми знайшли в 3 042 живих застосунках Replit
Чи безпечний Replit? Ми прогнали 3 042 живі застосунки Replit через дев’ять зовнішніх перевірок. Знахідки були в опублікованому застосунку, а не в хостингу.
Supabase storage backup: у копії бази даних немає жодного файлу
Supabase storage backup це окрема робота. Копії бази даних зберігають список ваших файлів і жодного з них, тож після відновлення кожне завантаження зламане.
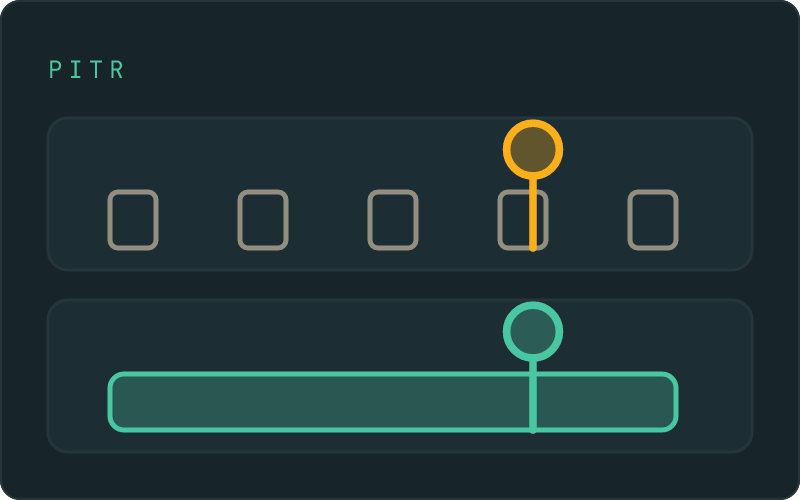
Point-in-time recovery у Supabase: ціна та межі
Point-in-time recovery у Supabase відмотує базу на будь-яку секунду за останній тиждень. Коштує $100 на місяць понад Pro і покриває лише базу даних.
Усе тут пише експерт із безпеки, і адресовано це тому, хто натиснув «Опублікувати».
Vlad Tkachenko