
 Reeve
La sécurité, en langage clair
Des articles courts sur ce qui ne va vraiment pas dans les applis créées par IA, et ce qu'il faut faire.
Page 6 sur 7
Supabase "RLS disabled in public" : ce que l'alerte rate
Supabase signale "RLS disabled in public" comme une erreur. Elle ne dit rien de la politique de lecture qui laisse votre table tout aussi ouverte.
Faire tourner une clé service_role Supabase qui a fuité
Supabase dit de colmater la fuite d'abord. D'autres guides disent de faire tourner la clé tout de suite. Tout dépend d'où votre clé service_role a fuité.
Scanners de sécurité vibe coding comparés, le nôtre compris
Le meilleur scanner de sécurité vibe coding tient à trois questions qu'aucune liste de fonctions ne traite. Huit outils comparés, avec les prix.
Supabase security checker : les cinq vérifications à faire soi-même
Un Supabase security checker lit votre app publiée plutôt que les réglages de votre projet. Voici les cinq vérifications, et comment faire chacune vous-même.
Scanner de sécurité vibe coding : ce qu’un scan d’URL rate
Un scanner de sécurité vibe coding lit votre app en ligne depuis l’extérieur. Ce qu’il couvre, les quatre choses qu’il ne voit pas, et comment lire le résultat.
En-têtes de sécurité manquants : quand cela compte
Les en-têtes de sécurité manquants sont notre constat le plus fréquent. Contre quoi ils protègent, et quand ils comptent le moins dans votre rapport.
Votre clé API OpenAI est exposée dans votre frontend. Changez-la.
Une clé API OpenAI exposée dans votre frontend ne peut être liée à aucun domaine. Changez-la aujourd'hui, passez par votre serveur et plafonnez la dépense.
Clé API exposée dans le frontend : ce que 30 998 applis livrent
Une clé API exposée dans votre frontend est le plus souvent une clé Google Maps. Nous avons scanné 30 998 applis vibe-codées et compté ce qui fuit vraiment.
Outils de sauvegarde Supabase comparés, le nôtre compris
Quatre familles d'outil de sauvegarde Supabase, ce que chacun copie vraiment, et quand une GitHub Action gratuite bat le fait de payer, nous compris.
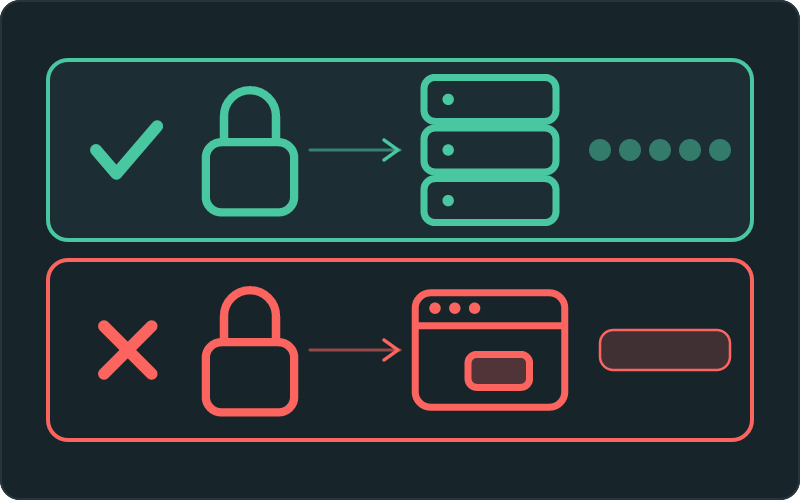
Utiliser les secrets sur Replit, et ce qui est publié quand même
Utiliser les secrets sur Replit : en ajouter un, le relire, corriger les deux causes du undefined. Et les clés que l'outil Secrets ne peut pas protéger.
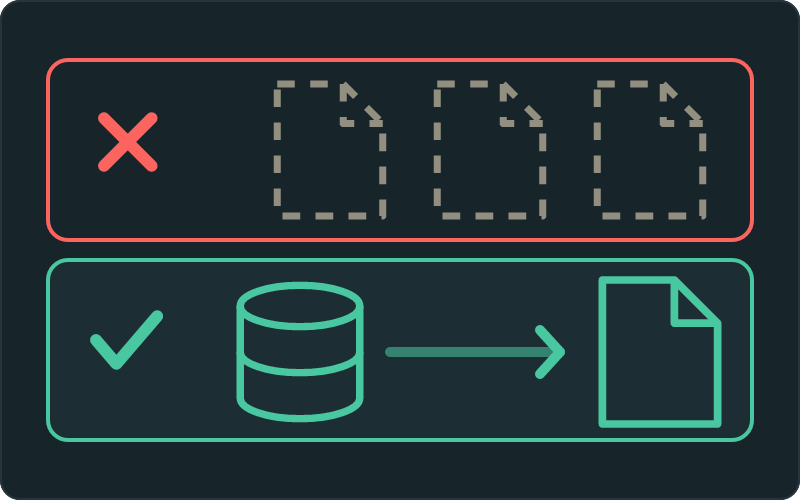
Sauvegardes du plan gratuit Supabase : en faire une sans terminal
Le plan gratuit de Supabase ne fait aucune sauvegarde : la copie vient de vous. Comment la faire depuis le tableau de bord, et ce que le CSV oublie.
Supabase est-il sûr ? Oui. Votre projet est une autre question
Supabase est-il sûr ? La plateforme est auditée, chiffrée et testée en intrusion. Sa documentation dit où cela s'arrête et où vos réglages commencent.
Où trouver vos clés API Supabase : anon, service_role et URL
L'URL du projet, la clé anon et la clé service_role tiennent sur une page du tableau de bord. Voici où elle est, et laquelle des quatre va dans votre app.
New row violates row-level security policy sur Supabase : et après ?
"New row violates row-level security policy" signifie que Supabase a refusé une écriture. Le correctif rapide rouvre la table à tout le monde.
Un joker CORS est-il un risque de sécurité ? Rarement.
Un joker CORS est-il un risque de sécurité ? C'est souvent le réglage par défaut de votre builder, et il ne livre rien que votre serveur ne donnait déjà.
Tout ici est écrit par un expert en sécurité, et s’adresse à la personne qui a cliqué sur déployer.
Vlad Tkachenko